


Взлом Google Glass гарантирует доступ ко всей жизни пользователя

Создатель Cydia взломал Google Glass

Благодаря очевидной бреши в системе защиты футуристических очков Google Glass, взломщик сумел в течение нескольких минут получить доступ ко всем функциям устройства. Хакер увидел то, что видит пользователь, и услышал то, что слышит счастливый обладатель Google Glass. По сути, он получил доступ ко всем чувствам другого человека.
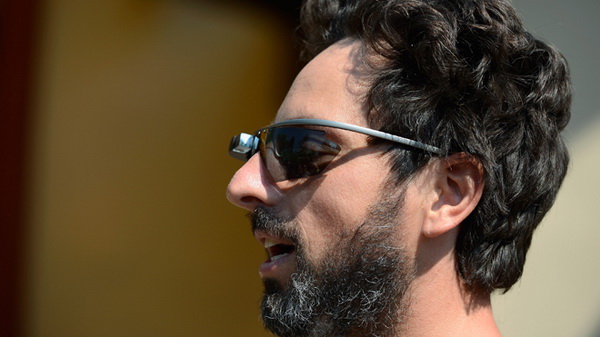


«Я могу буквально видеть через ваши глаза и слышать через ваши уши. Единственное, к чему я не могу получить доступ, так к это к вашим мыслям и окружающим вас запахам», – утверждает хакер Джей «saurik» Фримэн в интервью FoxNews.com. 31-летний Фримэн – хорошо известный хакер, создавший Cydia – альтернативный магазин приложений для iPhone.

Google Glass – это новая разработка от компании Google, которая представляет собой компьютер будущего. Это миниатюрное, компактное устройство, замаскировано под необычные очки. В конструкцию из пластика и титана встроена видеокамера и микрофон, а также беспроводной модуль связи.

Фримэн сумел проникнуть в эту систему благодаря 16 символам в XML-коде (Allow backup = false) и тому простому факту, что в отличие от большинства Android-планшетов/смартфонов, в Google Glass попросту нет системы безопасности. Тут не существует экрана блокировки, нет аудио-кода активации. Отсутствую даже банальные элементы защиты.

Руководитель Google в очках Google Glass.

«Добавьте какой-нибудь механизм регулировки доступа и решите большую часть проблемы», – пишет Фримэн.

Google отправила около 500-600 моделей устройств разработчикам, чтобы те получили возможность создавать программы и находить в устройствах бреши, которые впоследствии можно было бы убрать в готовом продукте. Фримен – один из тех специалистов, которые напрямую помогают обеспечить надежную защиту будущего продукта.

Glass не имеет прямого доступа к учетной записи Google. К тому же, через сайт MyGlass вы можете удалить все данные с устройства, если оно было потеряно или похищено. Google продолжает работать над устранением всех недостатков и решением многочисленных проблем, связанных с устройством. Сейчас компания экспериментирует с различными способами авторизации и защиты. До тех же пор пока брешь в системе безопасности устройства не закрыта, взломщики могут подсмотреть все ваши пароли и логины прямиком с экрана компьютера. Взлом Glass гарантирует взломщикам доступ ко всем тайнам пользователя.

Благодаря очевидной бреши в системе защиты футуристических очков Google Glass, взломщик сумел в течение нескольких минут получить доступ ко всем функциям устройства. Хакер увидел то, что видит пользователь, и услышал то, что слышит счастливый обладатель Google Glass. По сути, он получил доступ ко всем чувствам другого человека.

" />

Подпишитесь на новости

Старый iPhone в авиарежиме не стал безопасным сейфом для криптовалюты

Сбросить старый iPhone, отключить интернет и хранить на нём фразу восстановления криптокошелька — не значит надёжно защитить её. Основатель OneKey Иши Ван предупредил о рисках известных аппаратных уязвимостей старых моделей. Авиарежим не поможет, если атакующий получил сам телефон.

Предупреждение он опубликовал в X. Речь идёт об атаках с физическим доступом, а не о дистанционной краже кошелька через интернет.

Уязвимость checkm8 затрагивает поколения от iPhone 4S до iPhone X. Более новый usbliter8 охватывает чипы A12 и A13 — в частности, iPhone XS, XR, семейство iPhone 11 и SE второго поколения.

Проблемы позволяют нарушить цепочку доверенной загрузки и выполнить код до запуска iOS. Для usbliter8 требуется специальное USB-оборудование. Обычный сброс телефона уязвимость не устраняет: задействованный загрузочный код нельзя переписать стандартным обновлением.

Но важная оговорка: доступ к загрузчику сам по себе не расшифровывает содержимое кошелька. Код-пароль устройства, Secure Enclave и шифрование приложения остаются барьерами. Риск зависит от модели, версии системы, дополнительных уязвимостей и стойкости паролей.

Ван рекомендует не считать старый отключённый iPhone полноценным холодным хранилищем. Если фраза восстановления могла оказаться раскрыта, новый адрес внутри того же кошелька проблему не решит: потребуется новая фраза и перевод активов.

RSS: Новости на портале Anti-Malware.ru
