


Взлом Google Glass гарантирует доступ ко всей жизни пользователя

Создатель Cydia взломал Google Glass

Благодаря очевидной бреши в системе защиты футуристических очков Google Glass, взломщик сумел в течение нескольких минут получить доступ ко всем функциям устройства. Хакер увидел то, что видит пользователь, и услышал то, что слышит счастливый обладатель Google Glass. По сути, он получил доступ ко всем чувствам другого человека.
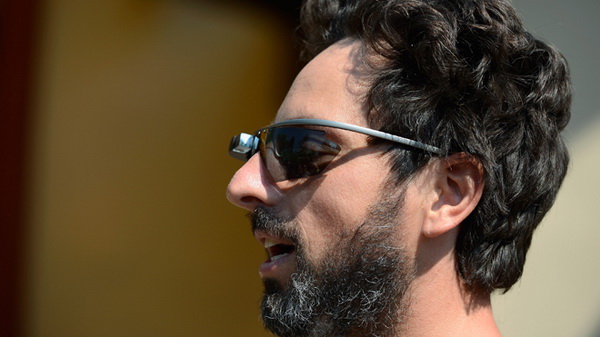


«Я могу буквально видеть через ваши глаза и слышать через ваши уши. Единственное, к чему я не могу получить доступ, так к это к вашим мыслям и окружающим вас запахам», – утверждает хакер Джей «saurik» Фримэн в интервью FoxNews.com. 31-летний Фримэн – хорошо известный хакер, создавший Cydia – альтернативный магазин приложений для iPhone.

Google Glass – это новая разработка от компании Google, которая представляет собой компьютер будущего. Это миниатюрное, компактное устройство, замаскировано под необычные очки. В конструкцию из пластика и титана встроена видеокамера и микрофон, а также беспроводной модуль связи.

Фримэн сумел проникнуть в эту систему благодаря 16 символам в XML-коде (Allow backup = false) и тому простому факту, что в отличие от большинства Android-планшетов/смартфонов, в Google Glass попросту нет системы безопасности. Тут не существует экрана блокировки, нет аудио-кода активации. Отсутствую даже банальные элементы защиты.

Руководитель Google в очках Google Glass.

«Добавьте какой-нибудь механизм регулировки доступа и решите большую часть проблемы», – пишет Фримэн.

Google отправила около 500-600 моделей устройств разработчикам, чтобы те получили возможность создавать программы и находить в устройствах бреши, которые впоследствии можно было бы убрать в готовом продукте. Фримен – один из тех специалистов, которые напрямую помогают обеспечить надежную защиту будущего продукта.

Glass не имеет прямого доступа к учетной записи Google. К тому же, через сайт MyGlass вы можете удалить все данные с устройства, если оно было потеряно или похищено. Google продолжает работать над устранением всех недостатков и решением многочисленных проблем, связанных с устройством. Сейчас компания экспериментирует с различными способами авторизации и защиты. До тех же пор пока брешь в системе безопасности устройства не закрыта, взломщики могут подсмотреть все ваши пароли и логины прямиком с экрана компьютера. Взлом Glass гарантирует взломщикам доступ ко всем тайнам пользователя.

Благодаря очевидной бреши в системе защиты футуристических очков Google Glass, взломщик сумел в течение нескольких минут получить доступ ко всем функциям устройства. Хакер увидел то, что видит пользователь, и услышал то, что слышит счастливый обладатель Google Glass. По сути, он получил доступ ко всем чувствам другого человека.

" />

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru
