


Эксперты выявили UXSS-уязвимость в браузере Safari

Эксперты выявили UXSS-уязвимость в браузере Safari

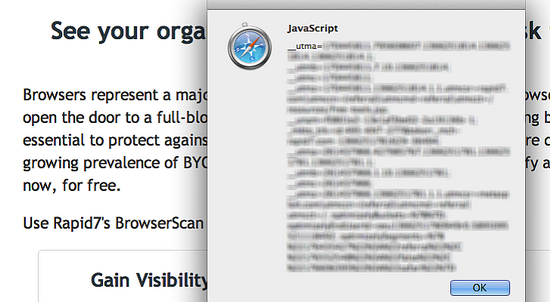
 Эксперты компании Rapid7 выявили UXSS-уязвимость в браузере Safari. Rapid7 утверждает, что данная уязвимость достаточно серьёзна, и может вполне успешно использоваться киберпреступниками. Вышеупомянутая уязвимость позволяет злоумышленникам обойти системы защиты, используя файлы формата webarchive. Данный формат позволяет сохранять всё содержимое веб-страницы в один файл.

Чтобы провести успешную атаку, киберпреступник должен разослать потенциальным жертвам вредоносные файлы формата webarchive и убедить их открыть его вручную

Инфицировав таким образом систему жертвы, злоумышленники могут выкрасть cookie-файлы, CSRF-ключи, сохраненные пароли, локальные файлы и даже внедрить в систему вредоносный JavaScript, сохранив его в кэше. Однако, Apple не считает вышеуказанную UXSS-уязвимость серьёзной и, похоже, не планирует устранять её, ссылаясь на то, что для успешной кибератаки требуется взаимодействие пользователя с системой. В компании полагают, что для предотвращения такого рода атак вполне достаточно специального предупреждения, в котором пользователям сообщается, что “контент был загружен с веб-страницы.” Такое предупреждение возникает перед открытием файла.

 Эксперты не разделяют оптимизма Apple, утверждая, что “это потенциально опасное решение”, тем более, что подобные атаки могут быть многовекторными.

 Эксперты Rapid7 советуют пользователям Safari не открывать подозрительные файлы формата webarchive.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru