


В отчете Verizon говорится о нападении на малый и средний бизнес

Verizon подтвердила нападение китайских хакеров на экономику США

В очередном ежегодном отчете Verizon Data Breach Investigations Report, было опубликовано немало важных данных о текущих кибер-атаках на государственную машину США и многие коммерческие компании. Эксперты Verizon отметили значительное увеличение государственных атак по сравнению с прошлым годом. По данным Verizon, 96% этих атак исходит с территории Китая.


Отчет подтверждает обнародованные в феврале данные от компании Mandiant. Тогда которая сообщила, что подразделение армии КНР – APT1 – скомпрометировало веб-сайты 141 американской компании за последние 7 лет. Целью этих нападений стало похищение интеллектуальной собственности.

Отчет Verizon основан на расследованиях, проведенных собственной командой экспертов сотового оператора, а также данных от 18 партнерских организаций, в число которых входит Секретная служба США, Австралийская федеральная полиция, Европейский центр по борьбе с кибер-преступностью и пр. Количество помощников, впрочем, не гарантирует, что Verizon смогла в своем отчете охватить всю текущую ситуацию с кибер-безопасностью в США.


Verizon насчитала в общей сложности 621 случая похищения данных и 44 млн скомпромитированных записей в 2012 году. Это меньше, чем в 2011 году. Причиной снижения, по мнению экспертов, стало сокращение преступлений, связанных с взломом ресурсов малого бизнеса. Это стало не особенно выгодно с экономической точки зрения для хакеров.

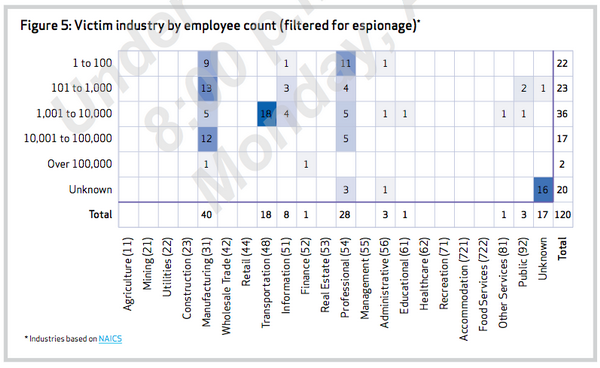
Verizon вложила дополнительные средства в опознавании случаев электронного компьютерного шпионажа. Именно благодаря этому компания и пришла к выводу, что китайцы усилили свои нападения на американские компании. Однако в прошлом году Verison не исследовала этот вопрос с тем же рвением, так что объективной картины относительно состояния кибер-шпионажа в США вы здесь не найдете.

Согласно официальной документации, китайские взломщики сосредотачивают свое внимание на малом и среднем бизнесе, где работает менее тысячи человек. Больше всего достается промышленности, информационным технологиям, транспорту.

Один популярный метод нападения заключается в заражении сети компании с помощью фишингового письма, которое, как правило, отправляется менеджеру. После проникновения в систему, атаки значительно усложняются. Создается бэкдор, получаются права доменного доступа. Хакеры больше всего любят красть информацию с обычных ноутбуков и настольных ПК, файловых серверов, почтовых серверов. Команда экспертов Verizon полагает, что количество нападений вполне можно сократить, просто пресекая наиболее распространенные виды нападений.

Telegram превратили в пульт управления шпионским софтом HEAVYGRAM

Исследователи обнаружили 29 новых образцов HEAVYGRAM — многоступенчатого вредоноса для Windows, который охотится на журналистов, иранских диссидентов и критиков властей. Для управления заражёнными компьютерами операторы используют Telegram.

По данным исследования Group-IB, атака начинается с банальной, но рабочей социальной инженерии.

Злоумышленники представляются знакомыми или техподдержкой и присылают архивы якобы с Telegram, KeePass либо видеоредактором. Встречаются также WSF- и HTA-файлы, поддельные презентации и даже скринсейвер на персидском языке со списком отчисленных студентов.

После запуска цепочка подтягивает дополнительные компоненты через PowerShell, прописывается в автозагрузку Windows и добавляет свои каталоги в исключения Microsoft Defender. Основной имплант написан на Python и упакован с помощью PyInstaller, а для скрытого запуска может применять стороннюю загрузку DLL.


Главная фишка HEAVYGRAM — Telegram Bot API. Через ботов вредонос принимает команды, запускает произвольные инструкции в системе, делает скриншоты, собирает список процессов и отправляет украденные данные. Особенно неприятный трюк — кража файлов сессии Telegram Desktop, позволяющая угнать аккаунт без повторного ввода пароля.

Group-IB связывает кампанию с группировкой Handala Hack. Аналитики считают её интернет-персоной Void Manticore, также известной как Storm-0842 и Red Sandstorm и предположительно действующей в интересах иранской разведки.

Защитникам советуют следить за командами PowerShell, меняющими исключения Defender, ограничить запуск непроверенных скриптов и проверять подозрительные обращения к Telegram Bot API.

RSS: Новости на портале Anti-Malware.ru