


В отчете Verizon говорится о нападении на малый и средний бизнес

Verizon подтвердила нападение китайских хакеров на экономику США

В очередном ежегодном отчете Verizon Data Breach Investigations Report, было опубликовано немало важных данных о текущих кибер-атаках на государственную машину США и многие коммерческие компании. Эксперты Verizon отметили значительное увеличение государственных атак по сравнению с прошлым годом. По данным Verizon, 96% этих атак исходит с территории Китая.


Отчет подтверждает обнародованные в феврале данные от компании Mandiant. Тогда которая сообщила, что подразделение армии КНР – APT1 – скомпрометировало веб-сайты 141 американской компании за последние 7 лет. Целью этих нападений стало похищение интеллектуальной собственности.

Отчет Verizon основан на расследованиях, проведенных собственной командой экспертов сотового оператора, а также данных от 18 партнерских организаций, в число которых входит Секретная служба США, Австралийская федеральная полиция, Европейский центр по борьбе с кибер-преступностью и пр. Количество помощников, впрочем, не гарантирует, что Verizon смогла в своем отчете охватить всю текущую ситуацию с кибер-безопасностью в США.


Verizon насчитала в общей сложности 621 случая похищения данных и 44 млн скомпромитированных записей в 2012 году. Это меньше, чем в 2011 году. Причиной снижения, по мнению экспертов, стало сокращение преступлений, связанных с взломом ресурсов малого бизнеса. Это стало не особенно выгодно с экономической точки зрения для хакеров.

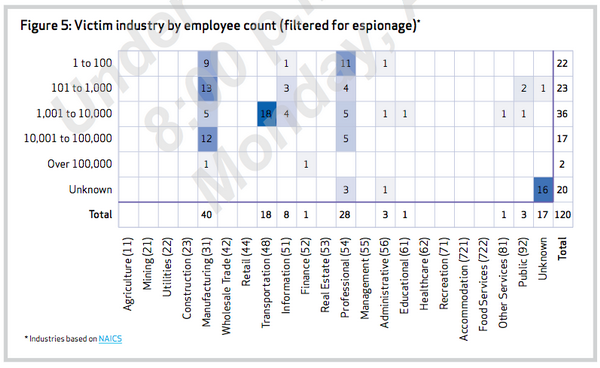
Verizon вложила дополнительные средства в опознавании случаев электронного компьютерного шпионажа. Именно благодаря этому компания и пришла к выводу, что китайцы усилили свои нападения на американские компании. Однако в прошлом году Verison не исследовала этот вопрос с тем же рвением, так что объективной картины относительно состояния кибер-шпионажа в США вы здесь не найдете.

Согласно официальной документации, китайские взломщики сосредотачивают свое внимание на малом и среднем бизнесе, где работает менее тысячи человек. Больше всего достается промышленности, информационным технологиям, транспорту.

Один популярный метод нападения заключается в заражении сети компании с помощью фишингового письма, которое, как правило, отправляется менеджеру. После проникновения в систему, атаки значительно усложняются. Создается бэкдор, получаются права доменного доступа. Хакеры больше всего любят красть информацию с обычных ноутбуков и настольных ПК, файловых серверов, почтовых серверов. Команда экспертов Verizon полагает, что количество нападений вполне можно сократить, просто пресекая наиболее распространенные виды нападений.

Один клик администратора может отдать WordPress-сайт злоумышленнику

В ядре WordPress обнаружили цепочку уязвимостей Click2Shell, которая позволяет удалённо выполнить PHP-код на сервере без учётной записи атакующего. Для захвата сайта достаточно, чтобы авторизованный администратор открыл специально подготовленную ссылку.

Проблему нашёл исследователь pwn.ai Паулос Йибело. Согласно техническому отчёту, WordPress по-разному обрабатывал один и тот же параметр ссылки предпросмотра темы.

API каталога очищал значение и находил легитимную тему, а JavaScript в браузере администратора вставлял исходную строку в jQuery-селектор без должного экранирования.

В результате подготовленный URL заставлял интерфейс WordPress самостоятельно нажать кнопку установки. Администратор при этом не выбирал ни «Установить», ни «Активировать», а тема оставалась неактивной и внешне сайт продолжал работать как обычно.

Для полноценного RCE исследователи добавили второй компонент — уязвимую тему Mobile Repair Zone 2.5.4 из официального каталога. Во время предпросмотра WordPress загружал её PHP-код, после чего небезопасный AJAX-обработчик позволял скачать и выполнить произвольный плагин.

Дальше атакующий мог читать wp-config.php, красть ключи и данные БД, менять файлы, создавать администраторов и внедрять скрипты. Атака не является полностью автоматической: ссылку должен открыть вошедший в систему администратор.

Роли Author и Editor нужных полномочий не имеют. Доставить URL можно через целевой фишинг или уже существующую XSS-уязвимость.

WordPress закрыл дыру в версии 7.1.1 и выпустил патчи для поддерживаемых старых веток. Поскольку подробности и PoC уже опубликованы, откладывать обновление нельзя. Временной страховкой может стать DISALLOW_FILE_MODS, запрещающий установку тем и плагинов, но нормальное лекарство всё то же — патч.

RSS: Новости на портале Anti-Malware.ru