


В отчете Verizon говорится о нападении на малый и средний бизнес

Verizon подтвердила нападение китайских хакеров на экономику США

В очередном ежегодном отчете Verizon Data Breach Investigations Report, было опубликовано немало важных данных о текущих кибер-атаках на государственную машину США и многие коммерческие компании. Эксперты Verizon отметили значительное увеличение государственных атак по сравнению с прошлым годом. По данным Verizon, 96% этих атак исходит с территории Китая.


Отчет подтверждает обнародованные в феврале данные от компании Mandiant. Тогда которая сообщила, что подразделение армии КНР – APT1 – скомпрометировало веб-сайты 141 американской компании за последние 7 лет. Целью этих нападений стало похищение интеллектуальной собственности.

Отчет Verizon основан на расследованиях, проведенных собственной командой экспертов сотового оператора, а также данных от 18 партнерских организаций, в число которых входит Секретная служба США, Австралийская федеральная полиция, Европейский центр по борьбе с кибер-преступностью и пр. Количество помощников, впрочем, не гарантирует, что Verizon смогла в своем отчете охватить всю текущую ситуацию с кибер-безопасностью в США.


Verizon насчитала в общей сложности 621 случая похищения данных и 44 млн скомпромитированных записей в 2012 году. Это меньше, чем в 2011 году. Причиной снижения, по мнению экспертов, стало сокращение преступлений, связанных с взломом ресурсов малого бизнеса. Это стало не особенно выгодно с экономической точки зрения для хакеров.

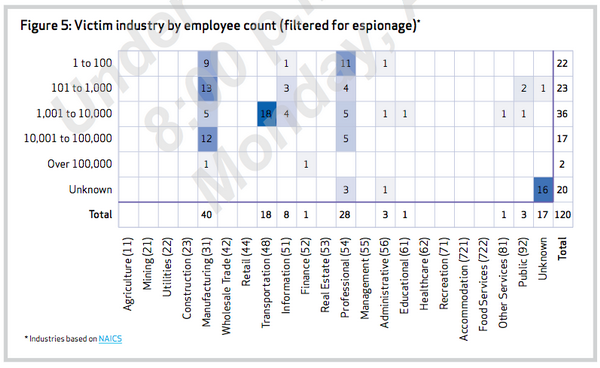
Verizon вложила дополнительные средства в опознавании случаев электронного компьютерного шпионажа. Именно благодаря этому компания и пришла к выводу, что китайцы усилили свои нападения на американские компании. Однако в прошлом году Verison не исследовала этот вопрос с тем же рвением, так что объективной картины относительно состояния кибер-шпионажа в США вы здесь не найдете.

Согласно официальной документации, китайские взломщики сосредотачивают свое внимание на малом и среднем бизнесе, где работает менее тысячи человек. Больше всего достается промышленности, информационным технологиям, транспорту.

Один популярный метод нападения заключается в заражении сети компании с помощью фишингового письма, которое, как правило, отправляется менеджеру. После проникновения в систему, атаки значительно усложняются. Создается бэкдор, получаются права доменного доступа. Хакеры больше всего любят красть информацию с обычных ноутбуков и настольных ПК, файловых серверов, почтовых серверов. Команда экспертов Verizon полагает, что количество нападений вполне можно сократить, просто пресекая наиболее распространенные виды нападений.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru