


Новый вредонос атакует системы интернет-трейдинга QUIK

Новый вредонос атакует системы интернет-трейдинга QUIK

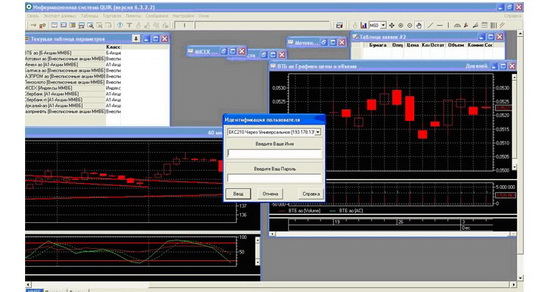
 Эксперты компании Group-IB выявили вредоносную программу, созданную специально для атак на системы интернет-трейдинга и брокерского обслуживания - Quickly Updatable Information Kit (QUIK).

QUIK используется различными финучреждениями в России и по всему миру. В России данную платформу для организации доступа к биржевым торгам в режиме онлайн используют: Сбербанк, Альфа-Банк, Промсвязьбанк и т.д.

Эксперты Group-IB отмечают, что до недавнего времени кибератаки на системы интернет-трейдинга проводились посредством ненадёжных или фальшивых партнеров.

Однако в ноябре 2012 года Group-IB обнаружила первый вредонос, разработанный специально для компрометации систем QUIK-Дилер и QUIK-Брокер. Данные системы активно используются для организации торгов на Московской Межбанковской Валютной Бирже (ММВБ) - одной из ведущих фондовых бирж России.

Попадая на компьютер жертвы, вредоносная программа инфицирует систему, проверяя её на присутствие приложений системы QUIK. Обнаружив их, вредонос начинает записывать действия пользователя, с целью извлечь ценную информацию.

Все снимки экрана и похищенные данные учётных записей вредонос пересылает на С&C-сервер, контролируемый киберпреступниками.

По словам экспертов Group-IB, основой вредоносной программы, используемой злоумышленниками для кибератак на приложения системы QUIK, стала шпионская программа Ranbyus. Известно, что Ranbyus поражает системы интернет-трейдинга, работающие под управлением операционной системы Windows. По имеющейся информации, функции вредоноса схожи с функциями трояна ZeuS. Он использует VNC для обеспечения удаленной связи с компьютером жертвы, и незаметного сбора и передачи данных, благодаря чему Ranbyus способен обойти практически любые фильтры (так как кражи совершаются с IP-адреса жертвы). Для кибератак на системы QUIK также применяется троянец Broker-J, использующий другую технику. Данный вредонос просто похищает ключ шифрования из хранилища QUIK и пересылает его злоумышленникам.

Подпишитесь на новости

VPN через VK, MAX и DNS: Rawline собрал разные туннели в одном клиенте

Когда один способ подключения перестаёт работать, начинается перебор приложений: здесь VLESS, там DNS-туннель, отдельно — транспорт через звонки. Разработчик Rawline решил собрать этот набор в одном клиенте для Android, Windows, Linux и macOS. За основу взяты Throne и сетевые ядра sing-box и Xray.

Как устроен проект и какие проблемы безопасности пришлось решать, автор рассказал на Хабре.

Помимо привычных VPN-протоколов, Rawline поддерживает нестандартные транспорты через звонки VK и MAX, WebRTC, DNS и S3. Все подключения представлены обычными профилями, их можно импортировать по ссылке или QR-коду, проверять пинг, объединять в цепочки и настраивать маршрутизацию по приложениям и доменам. Работоспособность конкретного способа при ограничениях придётся проверять на своей сети.


Отдельный акцент — защита от приложений, исключённых из VPN. По словам автора, через незащищённый локальный прокси или прямое обращение к интерфейсу туннеля они могут отправить запрос через VPN и узнать адрес сервера.


В Rawline разработчик убрал лишние прокси-входы, защитил внутренние соединения случайными паролями и добавил проверку принадлежности трафика приложениям. Последняя защита включена по умолчанию на Android 10 и новее.

При проверке также обнаружилась проблема в нескольких транспортных мостах: постороннее приложение могло первым отправить UDP-пакет и перехватить канал. Автор сообщает, что исправил её и добавил тесты. Код и сборки опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru