


Новый вредонос атакует системы интернет-трейдинга QUIK

Новый вредонос атакует системы интернет-трейдинга QUIK

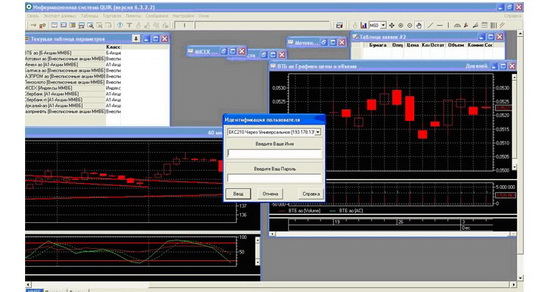
 Эксперты компании Group-IB выявили вредоносную программу, созданную специально для атак на системы интернет-трейдинга и брокерского обслуживания - Quickly Updatable Information Kit (QUIK).

QUIK используется различными финучреждениями в России и по всему миру. В России данную платформу для организации доступа к биржевым торгам в режиме онлайн используют: Сбербанк, Альфа-Банк, Промсвязьбанк и т.д.

Эксперты Group-IB отмечают, что до недавнего времени кибератаки на системы интернет-трейдинга проводились посредством ненадёжных или фальшивых партнеров.

Однако в ноябре 2012 года Group-IB обнаружила первый вредонос, разработанный специально для компрометации систем QUIK-Дилер и QUIK-Брокер. Данные системы активно используются для организации торгов на Московской Межбанковской Валютной Бирже (ММВБ) - одной из ведущих фондовых бирж России.

Попадая на компьютер жертвы, вредоносная программа инфицирует систему, проверяя её на присутствие приложений системы QUIK. Обнаружив их, вредонос начинает записывать действия пользователя, с целью извлечь ценную информацию.

Все снимки экрана и похищенные данные учётных записей вредонос пересылает на С&C-сервер, контролируемый киберпреступниками.

По словам экспертов Group-IB, основой вредоносной программы, используемой злоумышленниками для кибератак на приложения системы QUIK, стала шпионская программа Ranbyus. Известно, что Ranbyus поражает системы интернет-трейдинга, работающие под управлением операционной системы Windows. По имеющейся информации, функции вредоноса схожи с функциями трояна ZeuS. Он использует VNC для обеспечения удаленной связи с компьютером жертвы, и незаметного сбора и передачи данных, благодаря чему Ranbyus способен обойти практически любые фильтры (так как кражи совершаются с IP-адреса жертвы). Для кибератак на системы QUIK также применяется троянец Broker-J, использующий другую технику. Данный вредонос просто похищает ключ шифрования из хранилища QUIK и пересылает его злоумышленникам.

Подпишитесь на новости

Дипфейк за $5: поддельные видео для атак на бизнес резко подешевели

Мошенникам стало дешевле изображать чужого начальника. За последние два года стоимость создания дипфейков для атак на компании снизилась примерно в 100 раз: минута убедительного поддельного видео может обходиться всего в $5 вместо прежних нескольких сотен долларов.

О снижении цен рассказали «Известия». На теневых площадках также предлагают готовые шаблоны, которые позволяют дополнительно сократить расходы.

У бизнеса такая статистика должна вызывать тревогу: чем дешевле подделка, тем ниже порог входа в мошенничество. Знакомое лицо на экране всё труднее считать доказательством того, что с вами действительно разговаривает коллега или руководитель.

Особенно опасно сочетание узнаваемого человека и срочного поручения: перевести деньги, передать документы, сообщить данные для входа. В такой ситуации убедительная картинка помогает продавить доверие, а спешка — обойти привычные проверки.

Финансовые поручения нужно подтверждать по независимому, заранее известному каналу, советуют эксперты. Перезвонить настоящему руководителю выйдет дешевле.

RSS: Новости на портале Anti-Malware.ru