


Сирийская электронная армия ударила по телеканалу CBS

Сирийцы взломали Twitter компании CBS

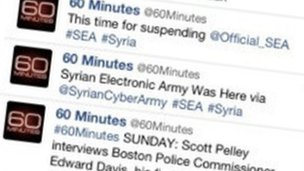
Twitter-аккаунты двух новостных программ, транслируемых по телеканалу CBS в США, были заблокированы после того, как они подверглись атаке взломщиков. Хакеры размещали на страничках @60Minutes сообщения, которые критиковали власти США за поддержку террористов-повстанцев в Сирии. В других записях президент США Барак Обама обвинялся в том, что он пытается забрать у американцев их оружие (вероятнее всего имелся в виду законопроект, ограничивающий использование огнестрельного оружия в США).


Группа взломщиков, которая называет себя Сирийская электронная армия, взяла на себя ответственность за кражу учетных записей программ CBS в Twitter. Кроме @60Minutes, эти хулиганы также захватили @CBSDenver, как сообщают официальные лица.

Сирийская электронная армия ранее уже публиковала сообщения, поддерживающие текущего президента Сирии Башара Асада. Эта группа взломщиков неоднократно проявляла себя в течение этого года, отметившись взломом учетной записи BBC в Twitter, а также взломом сайта NPR.

Представитель CBS подтвердил, что Twitter-блоги были скомпрометированы. Сейчас телекомпания сотрудничает с администрацией социальной сети, пытаясь найти выход из сложившейся безопасности. Twitter обещает в скором времени решить эту проблему.

Заголовки сирийских твитов.

Среди поддельных сообщений, которые публиковались хакерами на @60Minutes, замечены следующие новости:

  • «Правительство США скрывает имя настоящего организатора взрывов в Бостоне»
  • «Правительство США спонсирует государственный переворот в Венесуэле и террористическую войну в Сирии».
  • «Ваш долг – охранять вашу страну от паразитов, сидящих в правительстве».
  • «Обама хочет уничтожить народы Сирии и США. Мы должны остановить его».
Подпишитесь на новости

Apple закрыла лазейку для включения 5G на iPhone в России

Apple устранила AirLift в iOS 27.2 beta 3 — уязвимость, которую энтузиасты использовали для изменения операторских настроек без полноценного джейлбрейка. Через нее на iPhone открывали переключатель 5G и другие недоступные функции связи. Теперь лазейку прикрывают.

О патче сообщил разработчик эксплойта @0xjohnny. По его словам, AirLift пока работает на iOS 27.0, 27.0.1 и первых двух бета-сборках iOS 27.2. Закрытия уязвимости ожидают и в финальной iOS 27.1, но это пока прогноз.

AirLift позволяла сторонним процессам обходить ограничения системной песочницы через AirTraffic — штатный механизм синхронизации данных между iPhone и macOS. На ее основе появилась утилита CarrierSIM для подмены операторских профилей.

С помощью инструмента пользователи открывали настройки 5G, вызовов по Wi-Fi и голосового кодека EVS. Вместо российского профиля устройство получало параметры зарубежного оператора. Однако появление переключателя или значка 5G само по себе еще не гарантирует доступ к сети: он зависит и от инфраструктуры оператора.

По словам исследователя, у пользователей, успевших применить скрипт, настроенные функции сохраняются. А вот повторить активацию на версиях с исправленной уязвимостью уже не получится.

Напомним, ранее мы сообщали, что 5G на российских iPhone всё-таки включили через уязвимость в iOS.

RSS: Новости на портале Anti-Malware.ru