


Мошенники грабят пользователей Рунета на десятки миллионов рублей в сутки

Мошенники грабят пользователей Рунета на десятки миллионов рублей в сутки

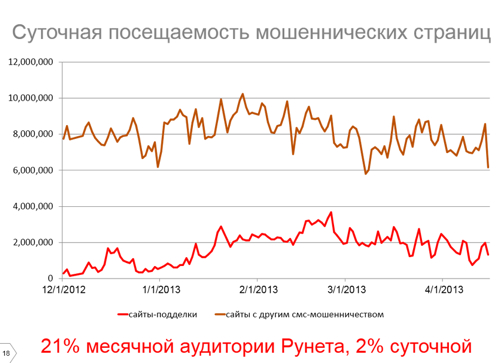
По данным Александра Сидорова, руководителя группы антивирусных проектов «Яндекса», до 21% месячной аудитории Рунета является посетителями мошеннических сайтов. Доля жертв мошенников в суточной аудитории составляет около 2% суточной (до 4 млн пользователей в пике).
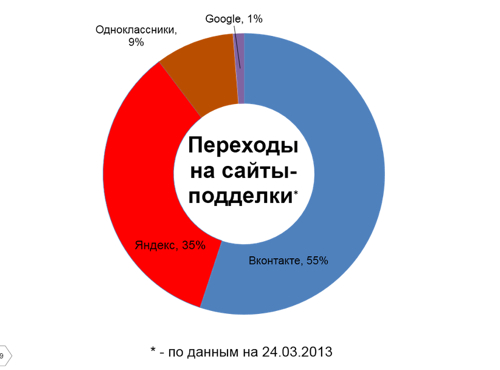
В исследовании Сидорова отмечен тот факт, что «Яндекс» является в 35 раз более частым объектом мимикрии фишинговых сайтов, чем его основной конкурент в Рунете Google (35% случаев против 1%), что можно считать подтверждением его добросовестности, пишет safe.cnews.ru.

В самом «Яндексе» этот феномен связывают с тем, что мошенники считают его более популярным у пользователей в России.

Между тем наибольшее число фишинговых сайтов, согласно тому же исследованию «Яндекса», предпочитают маскировать их под социальные сети, а не сайты поисковых машин. Так, 55% мимикрий мошеннических сайтов приходится на соцсеть «Вконтакте», а 9% - на «Одноклассники».

В презентации не приводится методика проведенного исследования. Пресс-служба «Яндекса» в ответ на просьбу пояснить методику сослалась на способность поисковика распознавать типы мошеннических сайтов, имеющихся в поисковом индексе.


Под какие сервисы мимикрируют сайты мошенников в Рунете (по данным «Яндекса»)


Ущерб пользователей от посещения фишинговых сайтов «Яндекс» оценивает как «несколько десятков миллионов рублей в сутки».

Пути попадания пользователей на сайты - традиционные: недобросовестные баннеры в партнерских сетях и во всплывающей рекламе, заражение вредоносным ПО, подменяющим код страниц, DNS и hosts-файл.


Суточная посещаемость мошеннических сайтов в Рунете (по данным «Яндекса»)


В числе методов борьбы с вредоносными ссылками «Яндекс» сообщает о появлении в будущей версии своего браузера специальной плашки, предупреждающей о переходе на мошеннический сайт.

Кроме того, подчеркивают в «Яндексе», поисковик ограничивает число показов вредоносных сайтов в поисковой выдаче и предупреждает о них пользователей.

Стоит заметить, что после появления на минувшей неделе отчета немецкой ИБ-компании AV-Test «Яндекс» называл показ вредоносных ссылок в выдаче одной из возможных причин, по которой он был назван худшим из исследованных поисковиков  с точки зрения пользовательской безопасности.

В отличие от Google, который не допускает подозрительные ссылки в свою поисковую выдачу, «Яндекс» их публикует, предупреждая пользователей о нежелательности перехода по ним.

По данным Александра Сидорова, руководителя группы антивирусных проектов «Яндекса», до 21% месячной аудитории Рунета является посетителями мошеннических сайтов. Доля жертв мошенников в суточной аудитории составляет около 2% суточной (до 4 млн пользователей в пике)." />
Подпишитесь на новости

РКН указал на Google Forms как на риск для локализации персональных данных

Собрать заявки через Google Forms удобно, но удобство не отменяет требований к персональным данным. В докладе Роскомнадзора сервис отдельно отмечен как проблемный вариант в контексте локализации баз данных граждан России. Форма на пять минут может обернуться вопросами, на которые отвечать придётся значительно дольше.

Такая позиция представлена в материалах выступления начальника управления по защите прав субъектов персональных данных РКН Юрия Контемирова на семинаре системы ГАРАНТ 5 ноября.

На слайде об «иностранных элементах» ведомство подчёркивает: первично — соблюдение требований к локализации баз на территории РФ. Рядом с перечислением операций, включая запись, хранение и извлечение данных, использование Google Forms помечено красным крестом.


Отдельно РКН разграничивает локализацию и трансграничную передачу. Последняя определяется как передача данных иностранному лицу на территорию иностранного государства. Для неё предусмотрен собственный порядок, включая уведомление ведомства.

При этом, согласно презентации, передача российскому получателю сама по себе не становится трансграничной только потому, что используется иностранный мессенджер. Но такая квалификация не снимает отдельных требований к локализации.

В докладе также указан штраф до 6 млн рублей по части 8 статьи 13.11 КоАП за нарушение требований локализации.

RSS: Новости на портале Anti-Malware.ru
