


NPR наказали за неверное освещение событий в Сирии

Сирийская электронная армия атаковала сайты NPR

Сирийская электронная армия – группа хакеров, которая поддерживает текущий режим в Сирии, напала на очередную медиа-организацию. Ее целями оказались вебсайты и учетные записи в Twitter, принадлежащие NPR – американской публичной радиостанции.


«В начале этой неделе несколько заметок на вебсайте NPR были специальным образом модифицированы. В заголовках был использован текст «Сирийская электронная армия была здесь. Некоторые эти заметки активно распространялись и публиковались на вебсайтах NPR Member Station», – говорят официальные представители NPR.

«Мы внесли все необходимые поправки к этим заметкам на NPR.org и продолжаем работать с нашими партнерами. Схожие «сирийские» высказывания были опубликованы на многих Twitter-записях NPR. С этими учетными записями также разберутся. Мы внимательно следим за ситуацией», – добавляют эксперты.

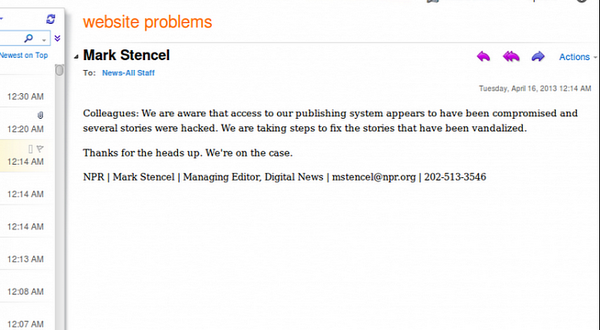
Письмо редактора NPR.


В дополнении к взлому вебсайта, взломщики также опубликовали email, который отсылал управляющий редактор NPR своим сотрудникам. Это означает, что хакеры также получили доступ к некоторыми email-аккаунтам.

Хакеры не сообщали, зачем они нацелились на сайты NPR, но скорее всего это связано с тем, как данная компания освещала события в Сирии. Многочисленные медиа-организации оказались под атакой Сирийской Электронной Армии в прошлом. Их часто обвиняли в том, что они публикую заметки, которые не имеют ничего общего с текущей ситуации в Сирии.

Подпишитесь на новости

Для входа на Госуслуги могут ввести дополнительные проверки

Вход на «Госуслуги» и восстановление доступа могут получить дополнительные условия безопасности. Михаил Мишустин поручил Минцифры проработать такие меры: порталом пользуются уже 120 млн человек, и их учетные записи требуют надежной защиты.

Как сообщает РБК, премьер озвучил поручение на форуме «Цифровые решения».

Какими именно будут новые проверки и когда они появятся, пока не уточняется. Так что готовиться к конкретным изменениям рано, ведомству еще предстоит предложить механизм.

Параллельно Минцифры готовит третий пакет мер против кибермошенников. Среди предложений есть, например, единая платформа согласий на обработку персональных данных внутри «Госуслуг».

Пользователи смогут видеть, какие организации и зачем используют их данные, включая сведения, полученные офлайн. Там же можно будет отозвать ранее выданные согласия и сообщить о возможных нарушениях в контролирующие органы.

А пока мошенники продолжают использовать саму тему защиты аккаунта как приманку. МВД предупреждает о сообщениях, в которых пугают блокировкой «Госуслуг» или утечкой данных и предлагают срочно позвонить по указанному номеру.

Такое спасение аккаунта может оказаться началом его угона. Обсуждение новых мер безопасности — удобный повод для очередной легенды мошенников.

RSS: Новости на портале Anti-Malware.ru