


Вредонос Redpill атакует индийских интернет-пользователей

Вредонос Redpill атакует индийских интернет-пользователей

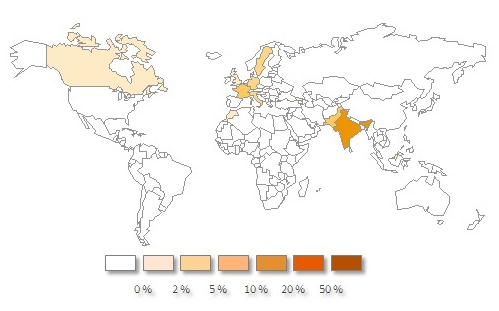
 Эксперты компании Symantec выявили кампанию, организованную киберпреступниками с целью распространения Spyware.Redpill. Известно, что данный вредонос позволяет злоумышленникам воровать с инфицированных компьютеров различную информацию. Например, данные банковских счетов, логины и пароли пользователей инфицированных компьютеров в социальных сетях, а также различные документы и электронные письма.

Киберпреступники организовали рассылку вредоносных электронных писем (спама) в качестве приложения к которым и прикрепляется файл с вредоносной программой. При запуске вредоносная программа выдает сообщение об ошибке, из которого следует, что файл поврежден.

Отвлекая таким образом внимание жертвы, Spyware.Redpill устанавливается на инфицированное устройство в фоновом режиме и начинает собирать информацию. При этом каждый раз при запуске компьютера вредонос создает запись в реестре, сообщая таким образом злоумышленникам, что он активирован. Всю получаемую информацию Spyware.Redpill пересылает на адрес электронной почты, жестко закодированный в программе.

По имеющимся данным, только в марте 2013 года вредоносная программа отослала своим хозяевам 12000 электронных писем с похищенной информацией.

Изначально Spyware.Redpill разрабатывалась как приложение, позволяющее пользователям уличать партнеров в неверности, однако со временем его стали активно использовать киберпреступники.

Подпишитесь на новости

Яндекс Диск вернул автозагрузку фото, восстановление близко к финалу

Фотографиям и видео больше не нужен ручной переезд в облако: в «Яндекс Диске» восстановили мобильную автозагрузку. Снимки с телефона снова могут автоматически отправляться в хранилище, сообщила пресс-служба «Яндекс 360».

Следить за восстановлением функций можно в блоге «Яндекс 360», где компания публикует статусы доступности сервисов.

Заодно на «Диск» вернулся видеостриминг. Теперь ролики снова можно смотреть прямо в сервисе, не скачивая файл целиком на устройство.

По оценке техногиганта, это почти завершающий этап восстановления «Диска» после повреждения инфраструктуры Яндекса.

Ранее, напомним, стало известно, что ни один из трёх суперкомпьютеров Яндекса («Ляпунов», «Червоненкис» и «Галушкин») не пострадал при атаках на дата-центры компании. Оборудование уже вывезли с прежних площадок и разворачивают на новых.

Из-за атак на Яндекс облачный рынок столкнулся с неприятной перспективой: восстанавливать мощности придется дорогим оборудованием, а защищать площадки — за дополнительные деньги. Часть этих расходов в итоге может добраться до клиентских счетов.

RSS: Новости на портале Anti-Malware.ru