


Вредонос Redpill атакует индийских интернет-пользователей

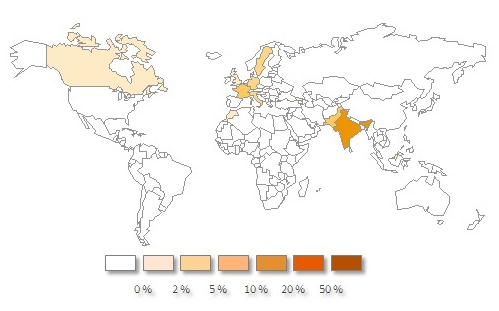
Вредонос Redpill атакует индийских интернет-пользователей

 Эксперты компании Symantec выявили кампанию, организованную киберпреступниками с целью распространения Spyware.Redpill. Известно, что данный вредонос позволяет злоумышленникам воровать с инфицированных компьютеров различную информацию. Например, данные банковских счетов, логины и пароли пользователей инфицированных компьютеров в социальных сетях, а также различные документы и электронные письма.

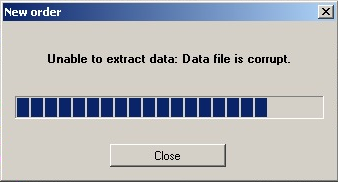
Киберпреступники организовали рассылку вредоносных электронных писем (спама) в качестве приложения к которым и прикрепляется файл с вредоносной программой. При запуске вредоносная программа выдает сообщение об ошибке, из которого следует, что файл поврежден.

Отвлекая таким образом внимание жертвы, Spyware.Redpill устанавливается на инфицированное устройство в фоновом режиме и начинает собирать информацию. При этом каждый раз при запуске компьютера вредонос создает запись в реестре, сообщая таким образом злоумышленникам, что он активирован. Всю получаемую информацию Spyware.Redpill пересылает на адрес электронной почты, жестко закодированный в программе.

По имеющимся данным, только в марте 2013 года вредоносная программа отослала своим хозяевам 12000 электронных писем с похищенной информацией.

Изначально Spyware.Redpill разрабатывалась как приложение, позволяющее пользователям уличать партнеров в неверности, однако со временем его стали активно использовать киберпреступники.

Подпишитесь на новости

Claude и Codex тормозят ревёрс-инжиниринг прошивок и банят аккаунты юзеров

Убрать рекламу из собственного телевизора с помощью ИИ оказалось задачей с определённым риском. Пользователи Claude Code и OpenAI Codex жалуются на отказы, предупреждения и ограничения аккаунтов при обратной разработке софта (в том числе прошивок купленных устройств).

О случаях, когда защита мешает исследовать собственную технику, рассказало издание 404 Media.

ИИ-агентов используют для анализа программ без исходного кода: энтузиасты меняют оболочки телевизоров, отключают рекламу и возвращают к жизни устройства, заброшенные производителями. Но теперь часть таких запросов упирается в защитные механизмы.

Пользователь log4j сообщил о блокировке OpenAI-аккаунта за некие киберзлоупотребления после работы с телевизорами Samsung.

Инженер OpenAI Тарун Гогинени также заявил: обратная разработка в Codex не запрещена, большинство подобных блокировок ошибочны, проблему исправляют.

Некоторые исследователи уже переходят на локальные модели. Их раздражает прежде всего непредсказуемость, поскольку сегодня инструмент помогает анализировать устройство, завтра отказывается от той же работы.

RSS: Новости на портале Anti-Malware.ru