


Google лучше всех фильтрует вредоносные сайты

Google лучше всех фильтрует вредоносные сайты

 Как известно, на сегодняшний день задача современных поисковых систем состоит не только в поиске необходимой пользователям информации, но и в защите пользователей от вредоносных сайтов. Как правило, злоумышленники либо создают такие сайты с нуля, либо инфицируют вредоносными программами легитимные сайты.

Понимая опасность подобных сайтов для интернет-пользователей, практически все поисковые системы проверяют сайты, отражаемые в результате поиска на наличие вредоносных программ. И либо удаляют выявленные вредоносные сайты из результатов поиска, либо предупреждают пользователей о том, что тот или иной сайт может нанести вред их компьютерам.


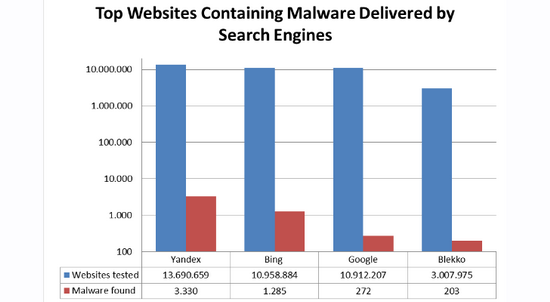
По данным экспертов наименьшее количество вредоносных сайтов в результатах поиска выдает поисковая система Google. В ходе исследования, продолжавшегося более полутора лет, эксперты протестировали несколько десятков миллионов сайтов и получили следующие результаты: в поисковой системе Google из 11 миллионов протестированных сайтов 272 (0.0025%) оказались заражены вредоносами. Протестировав аналогичное количество сайтов, выданных в качестве результатов поиска поисковой системой Bing, эксперты обнаружили 1285 вредоносных сайтов (0.012%), что в 5 раз превышает показатели Google.

Из 13,7 миллиона сайтов, выданных в качестве результатов поиска поисковой системы Яндекс, инфицированными оказались 3330 сайтов. Эксперты отмечают, что формально наименьшее количество вредоносных сайтов было обнаружено в результатах поиска поисковой системы Blekko, 203 вредоносных сайта. Однако данный результат сложно назвать репрезентативным, так как при тестировании данной поисковой системы эксперты проверили на наличие вредоносов лишь 3 миллиона сайтов.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru