


Google лучше всех фильтрует вредоносные сайты

Google лучше всех фильтрует вредоносные сайты

 Как известно, на сегодняшний день задача современных поисковых систем состоит не только в поиске необходимой пользователям информации, но и в защите пользователей от вредоносных сайтов. Как правило, злоумышленники либо создают такие сайты с нуля, либо инфицируют вредоносными программами легитимные сайты.

Понимая опасность подобных сайтов для интернет-пользователей, практически все поисковые системы проверяют сайты, отражаемые в результате поиска на наличие вредоносных программ. И либо удаляют выявленные вредоносные сайты из результатов поиска, либо предупреждают пользователей о том, что тот или иной сайт может нанести вред их компьютерам.


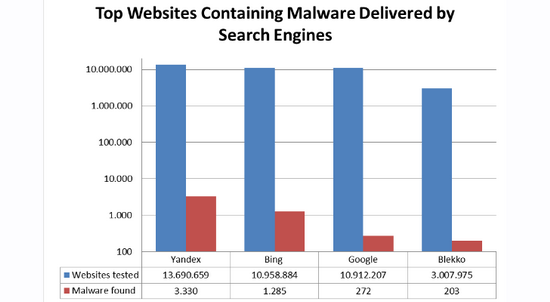
По данным экспертов наименьшее количество вредоносных сайтов в результатах поиска выдает поисковая система Google. В ходе исследования, продолжавшегося более полутора лет, эксперты протестировали несколько десятков миллионов сайтов и получили следующие результаты: в поисковой системе Google из 11 миллионов протестированных сайтов 272 (0.0025%) оказались заражены вредоносами. Протестировав аналогичное количество сайтов, выданных в качестве результатов поиска поисковой системой Bing, эксперты обнаружили 1285 вредоносных сайтов (0.012%), что в 5 раз превышает показатели Google.

Из 13,7 миллиона сайтов, выданных в качестве результатов поиска поисковой системы Яндекс, инфицированными оказались 3330 сайтов. Эксперты отмечают, что формально наименьшее количество вредоносных сайтов было обнаружено в результатах поиска поисковой системы Blekko, 203 вредоносных сайта. Однако данный результат сложно назвать репрезентативным, так как при тестировании данной поисковой системы эксперты проверили на наличие вредоносов лишь 3 миллиона сайтов.

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru