


Моментальное детектирование инцидентов – важный критерий выбора DLP-систем

Моментальное детектирование инцидентов – важный критерий выбора DLP-систем

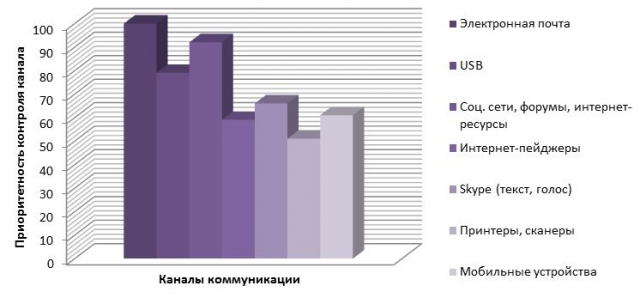
В первом квартале 2013 года компания «МФИ Софт» провела исследование среди специалистов по информационной безопасности, касающееся их приоритетов при построении систем защиты. Исследование проводилось методом открытого опроса и закрытого анкетирования, в котором приняли участие 126 специалистов по информационной безопасности. Большая часть исследования касалась контроля корпоративных каналов коммуникаций и приоритетов специалистов при выборе DLP-систем.

Наиболее актуальными на сегодня каналами потенциальной утечки данных стали шифрованная электронная почта (в том числе личная, на бесплатных сервисах), социальные сети и USB-носители (флешки, внешние жёсткие диски и т.д.).

Несколько меньше ИБ-специалисты беспокоятся за принтеры и интернет-мессенджеры (исключая Skype).


При выборе систем DLP (защиты от утечек информации) большая часть респондентов обращает особое внимание на скорость поступления уведомлений о нарушениях политики информационной безопасности – по мнению специалистов, система должна уведомлять оператора в режиме реального времени.

Также отмечают важность простоты интеграции с другими элементами информационной безопасности (средствами шифрования данных, firewall и т.д.).

Наименьший приоритет ИБ-специалисты отдают возможности блокировки действий пользователя, объясняя это опасениями за снижение скорости и качества работы и, как следствие, парализации системы защиты.

Подпишитесь на новости

В UEFI нашли критическую дыру: сервер можно атаковать ещё до загрузки ОС

Операционная система ещё не запустилась, а чужой код уже работает. В EDK II — открытой основе UEFI-прошивок, которую используют многие производители серверов, — обнаружили критическую уязвимость CVE-2026-97631 с 9,5 балла из 10 по CVSS. Она позволяет атаковать машину во время сетевой загрузки PXE.

Детали разработчики раскрыли в официальном уведомлении. Проблему нашли Алекс Матросов из Anthropic и Дэн Холмс-Митра из Google.

Ошибка затрагивает обработку ICMP-сообщений при загрузке по IPv4 и IPv6: слишком большой пакет переполняет буфер и повреждает память.

Результат — зависание загрузки либо выполнение кода с максимальными привилегиями в среде UEFI. Причём до того, как Secure Boot и механизмы измеренной загрузки проверят компоненты ОС. Защита Windows или Linux в этот момент ещё даже не вышла на смену.

Но для эксплуатации должны сложиться определённые условия: машина должна загружаться по сети, а вредоносный пакет — попасть к ней именно в этот момент. Для выполнения кода атакующему также нужно знать конкретную сборку прошивки. Одного универсального пакета для захвата всех серверов здесь нет.

По данным Ars Technica, публикацию согласовывали на январь, однако исправление появилось в открытом pull request ещё в сентябре. Теперь детали доступны как защитникам, так и тем, кто предпочитает ломать.

Администраторам стоит проверить уведомления производителя и доступность обновления BIOS/UEFI. Если PXE не нужен, сетевую загрузку рекомендуют отключить.

RSS: Новости на портале Anti-Malware.ru