


Моментальное детектирование инцидентов – важный критерий выбора DLP-систем

Моментальное детектирование инцидентов – важный критерий выбора DLP-систем

В первом квартале 2013 года компания «МФИ Софт» провела исследование среди специалистов по информационной безопасности, касающееся их приоритетов при построении систем защиты. Исследование проводилось методом открытого опроса и закрытого анкетирования, в котором приняли участие 126 специалистов по информационной безопасности. Большая часть исследования касалась контроля корпоративных каналов коммуникаций и приоритетов специалистов при выборе DLP-систем.

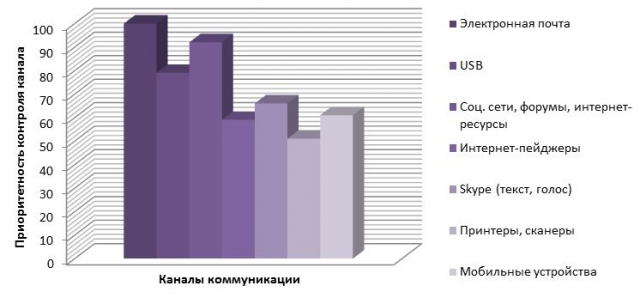
Наиболее актуальными на сегодня каналами потенциальной утечки данных стали шифрованная электронная почта (в том числе личная, на бесплатных сервисах), социальные сети и USB-носители (флешки, внешние жёсткие диски и т.д.).

Несколько меньше ИБ-специалисты беспокоятся за принтеры и интернет-мессенджеры (исключая Skype).


При выборе систем DLP (защиты от утечек информации) большая часть респондентов обращает особое внимание на скорость поступления уведомлений о нарушениях политики информационной безопасности – по мнению специалистов, система должна уведомлять оператора в режиме реального времени.

Также отмечают важность простоты интеграции с другими элементами информационной безопасности (средствами шифрования данных, firewall и т.д.).

Наименьший приоритет ИБ-специалисты отдают возможности блокировки действий пользователя, объясняя это опасениями за снижение скорости и качества работы и, как следствие, парализации системы защиты.

Подпишитесь на новости

Мошенники используют команду *#62#, чтобы убедить жертву в прослушке

Незнакомый номер на экране телефона мошенники превратили в доказательство слежки. Они предлагают набрать системную команду *#62#, пугают перехватом звонков и СМС, а затем требуют спасать деньги привычным способом — передать их курьеру.

О схеме рассказали ТАСС в пресс-службе Т-Банка. Всё начинается со знакомой уже легенды: замена домофона, посылка или подарок.

Человека просят назвать присланный код. По данным банка, в этой схеме мошенники отправляют его сами: он служит поводом для дальнейшего спектакля.

Затем звонит лжесотрудник госорганов. Он заявляет, что личный кабинет жертвы взломан, а на имя экстремиста оформлена доверенность на управление её счетами. Следующий этап — диагностика через поддельный государственный сайт и ввод команды *#62#.

На экране может появиться служебный номер оператора. Аферисты объявляют его номером перехватчика и убеждают закрыть вклады, взять кредиты и отдать наличные для размещения на безопасном счёте.

На деле команда показывает настройки переадресации при недоступности телефона. Отображаемый номер может относиться к голосовой почте или сервису «Вам звонили». Детектор прослушки из этой комбинации примерно такой же, как банковский сейф из сумки курьера.

В Т-Банке рекомендуют прервать подобный разговор и самостоятельно связаться с организацией по официальному номеру.

RSS: Новости на портале Anti-Malware.ru