


Член группы LulzSec признал вину

Приговор LulzSec зачитают в мае

Британец был признан виновным в участии в кибератаках, организованных хакерской группой LulzSec в 2011 году на вебсайты Sony, ФБР, ЦРУ, PBS и многих других организаций.


Как сообщает информационное агентство Associated Press, 26-летний Райан Экройд, также известный под кличкой «Kayla», признал, что он участвовал в неавторизированном нападении на чужую компьютерную систему. Экройд присоединился к длинному списку обвиняемых, в котором также числится 18-летний Мустафа Аль-Бассам, 20-летний Джейк Дэвис и 21-летний Райан Клиари. Все вместе они принадлежали к единой хакерской группировке, осуществлявшей нападения на различные сайты в 2011 году. Согласно Ars Technica, четверо взломщиков будут официально приговорены 14 мая 2013 года в Лондоне. Им угрожает 10-летний срок заключения.

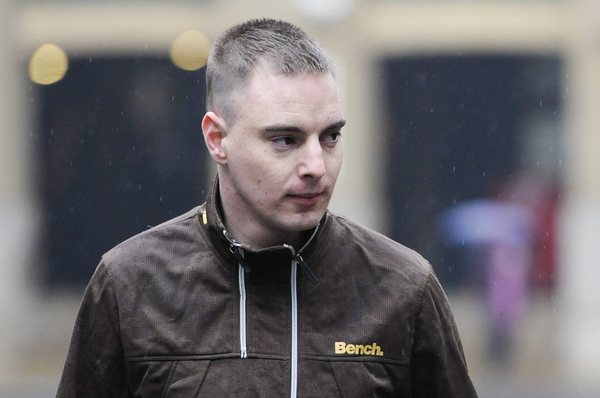
26-летний Райан Экройд.

Группа LulzSec прославилась летом 2011 года (время, получившее название «лето лулзов»), после того как атаковала целый ряд сайтов известных организаций и компаний: ЦРУ, ФБР, Сенат США, Британская полиция, Sony, Fox, PBS и Nintendo (и ряд других видеоигровых компаний). Среди наиболее известных проказ LulzSec стала публикация на вебсайте PBS (Public Broadcasting Service) заметки, в которой говорилось, что рэперы Тупак Шакур и Бигги Смолз были все еще живы. Группировка также взломала учетные записи тысяч пользователей Sony Pictures.

Когда взломщиков все-таки поймали и задержали, ФБР рассказало, что лидер группы Хектор Ксавьер Монсегур, известный под ником «Sabu», на самом деле являлся информатором правительства США.

Подпишитесь на новости

Число россиян с зараженными смартфонами выросло на 34%

Телефонные аферисты стали реже попадаться в фильтры подозрительных звонков, зато вредоносные программы на смартфонах набирают обороты. По данным мониторинга МегаФона, летом 2026 года число пользователей в России с обнаруженным мобильным вредоносом выросло на 34% год к году.

Как сообщает РБК, самый заметный скачок пришелся на август — 77% относительно того же месяца прошлого года.

Речь прежде всего об Android-троянах, способных устанавливать приложения без ведома владельца, перехватывать уведомления, обеспечивать удаленный доступ и похищать личные данные.

Одновременно число заблокированных подозрительных звонков снижалось: в июне — на 31%, в июле — на 41%, в августе — на 75% год к году. В сентябре показатель оказался на 73% ниже прошлогоднего. В компании связывают эту динамику с государственными и корпоративными мерами против телефонного мошенничества.

Но снижение числа блокировок не означает, что аферисты ушли на пенсию. Они используют захваченные аккаунты в мессенджерах, а доступ получают через социальную инженерию, вредоносные программы и даже предложения сдать учетную запись в аренду.

По словам директора департамента МегаФона Сергея Хренова, встречаются и комбинированные атаки: во время мошеннического звонка человека убеждают установить якобы легальное приложение. На деле это шпионский софт, который помогает контролировать жертву и менять тактику обмана.

Фишинг тоже держится на высоком уровне. Среди выявленных ресурсов 30% связаны с инвестициями и криптовалютами, 21% — с соцсетями и мессенджерами, 9% — с потенциально вредоносными APK. Категории могут пересекаться.

Смартфон в такой схеме становится инструментом самого мошенника.

RSS: Новости на портале Anti-Malware.ru