

ICS-CERT США предупреждает об уязвимостях в Siemens WinCC TIA Portal V11

ICS-CERT США предупреждает об уязвимостях в Siemens WinCC TIA Portal V11

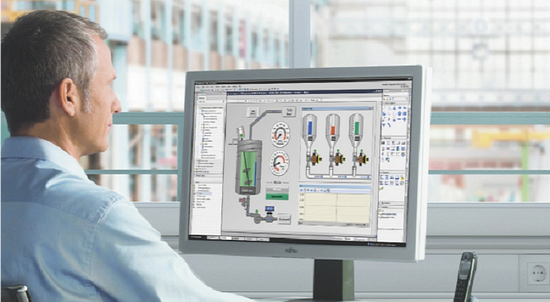
Группа CERT (ICS-CERT) Министерства внутренней безопасности США, отвечающая за безопасность промышленных систем управления, предупреждает об уязвимостях в промышленной системе управления Siemens WinCC TIA Portal V11.

По имеющейся информации, «дыры» в системе безопасности Siemens WinCC TIA Portal V11, выявленные сразу несколькими сторонними специалистами в области ИБ, не могут эксплуатироваться удалённо, и требуют взаимодействия пользователя с системой.

Выявленные уязвимости включают в себя: небезопасное хранение паролей, неверную проверку вводимых значений, отраженную и постоянную XSS-уязвимость, расщепление HTTP-запроса, внедрение серверного сценария и обход каталога.

Данные уязвимости воздействуют на человеко-машинный интерфейс (HMI).

В настоящее время ICS-CERT не располагает данными о существовании эксплойтов для данных уязвимостей. Эксперты рекомендуют организациям, использующим TIA Portal, обновить программу до 12 версии. В данной версии Siemens закрыла все вышеуказанные уязвимости.

Подпишитесь на новости

Российской прописки мало: Минцифры готовит требования к доверенному ПО

Отечественное происхождение программы ещё не делает её безопасной. Минцифры разработало проект требований к доверенному российскому ПО: предлагается проверять устойчивость к внешним воздействиям и выполнение дополнительных условий безопасности.

Документ опубликован для общественного обсуждения. Среди предлагаемых требований есть отсутствие известных неустранённых уязвимостей, разработка, хранение исходников и сборка в контролируемой среде на территории России.

Также предусмотрены актуальные сведения о компонентах программы, техническая поддержка в стране и публикация информации об обновлениях.

Отдельное внимание уделено совместимости с российскими браузерами и средствами электронной подписи. Для разных классов продуктов — от операционных систем и СУБД до офисных пакетов и коммуникационных приложений — предусмотрены специальные требования.

Подтверждать соответствие разработчики смогут добровольно через экспертизу. Сведения о её результатах предполагается отражать в реестре российского ПО и перечне программ для собственных нужд.

RSS: Новости на портале Anti-Malware.ru