


В iPhone найдено больше уязвимостей, чем в Android

В iPhone найдено больше уязвимостей, чем в Android

За все время существования смартфонов Apple iPhone - с 2007 г. - в них было найдено больше уязвимостей, чем в смартфонах на Android, BlackBerry и Windows. Такой вывод содержится в отчете, составленном аналитиками компании Sourcefire.

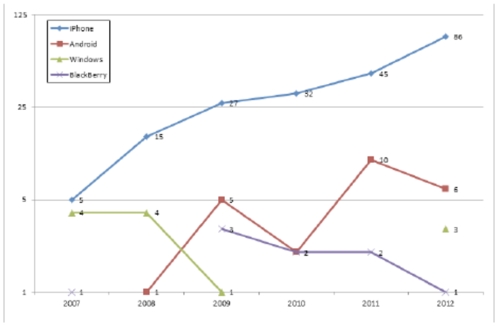
В 2012 г. в мобильной операционной системе iOS, под управлением которой работают iPhone, было найдено 56 уязвимостей. Для сравнения, в платформе Android было найдено 6 уязвимостей, в BlackBerry - 3 уязвимости и в Windows Phone - одна уязвимость. Речь идет об уязвимостях, информация о которых содержится в базе Common Vulnerabilities and Exposures (CVE).

Аналитики отметили, что Apple не уделила особого внимания безопасности при выпуске первого iPhone, однако с тех пор была проведена значительная работа в этом направлении, пишет safe.cnews.ru.

Что касается семейства мобильных ОС Windows, эксперты учли все типы платформ, в том числе: Windows CE, Windows Mobile, Windows RT и Windows Phone.

Примечательно, что в платформе Apple число уязвимостей возрастало каждый год. При этом каждая новая версия iOS включала все новые и новые функции безопасности.


Число обнаруженных уязвимостей в iPhone, BlackBerry и Windows Phone с 2007 по 2012 гг.


По словам аналитиков, большое количество уязвимостей, найденных в iOS, может быть не связано с ее популярностью. Например, доля платформы Android в 2012 г. возросла до 68,4% по сравнению с 48,7% в 2011 г., тогда как доля iOS составила всего 19,4%, согласно Strategy Analytics. Тем не менее, в прошлом году в Android было найдено меньше уязвимостей, чем в 2011 г.


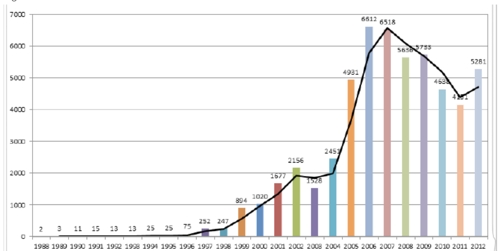
Общее число обнаруженных уязвимостей в вычислительных системах и устройствах за 1988-2012 гг.


Помимо мобильных платформ, аналитики посчитали уязвимости в настольных и других платформах и общее число уязвимостей, которое было найдено каждый год за последние 25 лет. Это стало возможным благодаря хранению статистической информации, начиная с 1988 г.

Наибольшее число уязвимостей было найдено в 2006 г. - 6612. В 2012 г. число уязвимостей возросло до 5281 по сравнению с 4151 в 2011 г. 

Подпишитесь на новости

Sega отключила аркадные сервисы после взлома серверов

Киберпреступники устроили японским аркадам незапланированный Game Over. Sega Fave, подразделение Sega по выпуску игрушек и аркадных автоматов, сообщила о взломе серверов, связанных с сетевыми платформами ALL.Net и Aime. С 1 ноября компания приостановила связанные сервисы для расследования и проверки безопасности.

Об инциденте Sega Fave сообщила на официальном сайте. Под отключение попали сетевые режимы игр, использование карт Aime, сервис PrizeON, онлайн-лотереи Sega Lucky Kuji и регистрация новых Sega ID.

Недоступной оказалась даже информация о расположении автоматов на сайтах поддерживаемых игр. Aime позволяет автомату узнавать игрока и загружать его результаты, рейтинги и накопленные предметы.

Инцидент касается и совместимых с ALL.Net игр Bandai Namco. При этом корпорация перечисляет конкретные отключённые функции и предлагает проверять статус отдельных игр.

По результатам первоначальной проверки утечку сведений о пользователях и партнёрах не обнаружили. Платёжные данные, включая информацию о банковских картах, хранятся отдельно и, по заявлению Sega Fave, не пострадали.

Способ проникновения и виновников представители не назвали. В сообщении от 2 ноября срок восстановления также не указан, сервисы обещают вернуть после расследования и проверки защиты.

RSS: Новости на портале Anti-Malware.ru