


Банковский троян Carberp продолжает эволюционировать

Банковский троян Carberp продолжает эволюционировать

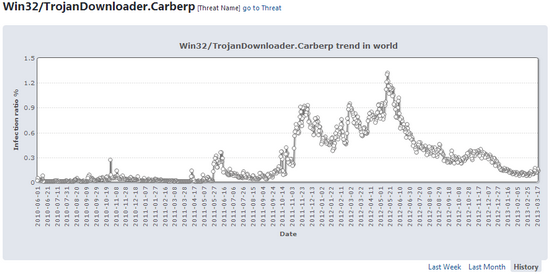
 В прошлом году правоохранительные органы Российской Федерации арестовали несколько человек, подозреваемых в совершении ряда преступлений при помощи печально известного банковского трояна Carberp. После этого было зафиксировано значительное снижение количества заражений. Однако по имеющейся информации, вредоносная программа продолжает эволюционировать.

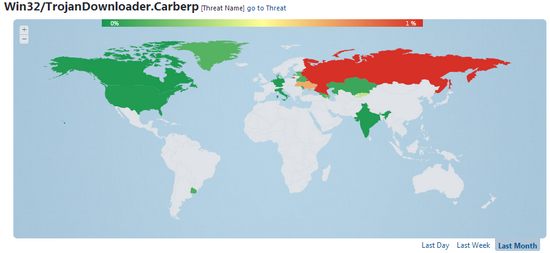
По данным специалистов компании ESET, Carberp наиболее активно используется злоумышленниками с целью банковского мошенничества на территории Украины и России.

Помимо новых методов внедрения, киберпреступники продолжают использовать модифицированные версии легитимного программного обеспечения. Это помогает им избегать обнаружения различными антивирусными продуктами.


В 2010 году преступники использовали модифицированные версии программ BeTwin Thinsoft для RDP и TeamViewer. Однако после того, как в 2011 году эти модифицированные приложения попали в базы вредоносных программ большинства антивирусных решений, злоумышленники начинали использовать легитимную версию программы Mipko Personal Monitor.

Известно, что в прошлом году создатели Carberp также обратили внимание на программу Ammyy Admin, легитимное приложение, нередко используемое не только киберпреступниками, но также и телефонными мошенниками.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru