


Trojan.Yontoo.1 на гребне волны новых рекламных троянцев для «маков»

Trojan.Yontoo.1 на гребне волны новых рекламных троянцев для «маков»

Компания «Доктор Веб» сообщает о наблюдаемом с начала года росте распространения рекламных приложений для компьютеров под управлением Mac OS X. Среди них выделяется троянец Trojan.Yontoo.1, который, являясь загрузчиком, устанавливает на инфицированный компьютер дополнение для популярных браузеров, основное назначение которого — демонстрация рекламы в процессе просмотра веб-сайтов.

С начала 2013 года специалисты компании «Доктор Веб» отмечают рост количества рекламных приложений для различных платформ, в том числе для операционной системы Mac OS X. Таким образом злоумышленники зарабатывают на партнерских программах рекламных сетей, и с каждым днем растет их интерес к пользователям Apple-совместимых компьютеров. Ярким примером подобного ПО может служить обнаруженный недавноTrojan.Yontoo.1.

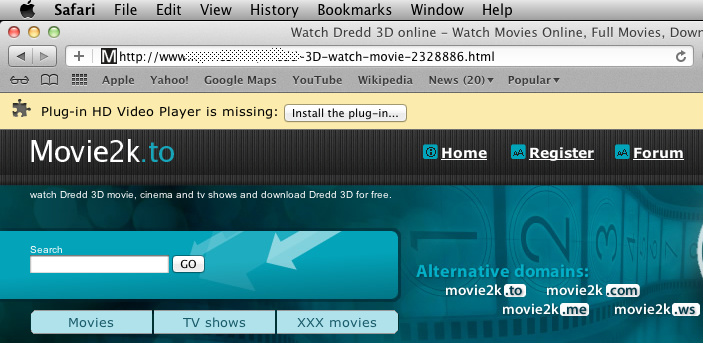
Эта троянская программа проникает на компьютер жертвы различными способами. Например, с целью распространения троянца злоумышленники создали специальные веб-страницы с анонсами фильмов, при открытии которых в верхней части окна демонстрируется стандартное предложение установки плагина для браузера. На самом деле данный диалог лишь имитирует традиционную панель, демонстрируемую пользователям в случае необходимости установки какого-либо дополнения или надстройки, и создан злоумышленниками специально, чтобы ввести потенциальную жертву в заблуждение. После нажатия на кнопку Install the plug-in происходит перенаправление пользователя на сайт для загрузки приложения, детектируемого антивирусным ПО «Доктор Веб» как Trojan.Yontoo.1.


Злоумышленники предусмотрели несколько альтернативных способов распространения этой угрозы. Например, жертва может загрузить троянца под видом медиаплеера, программы для улучшения качества просмотра видео, «ускорителя» загрузки файлов из Интернета и т. д.

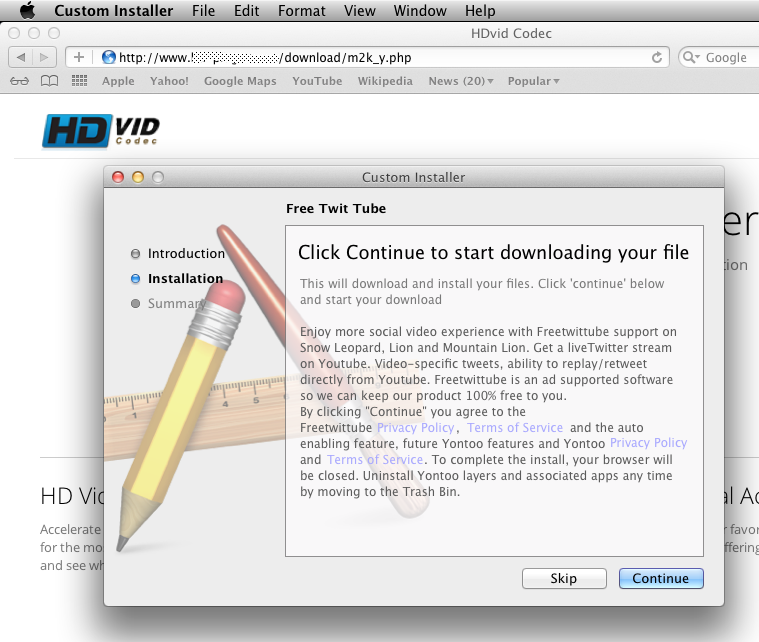
После запуска Trojan.Yontoo.1 демонстрирует на экране диалоговое окно программы, предлагающей инсталлировать приложение под названием Free Twit Tube.


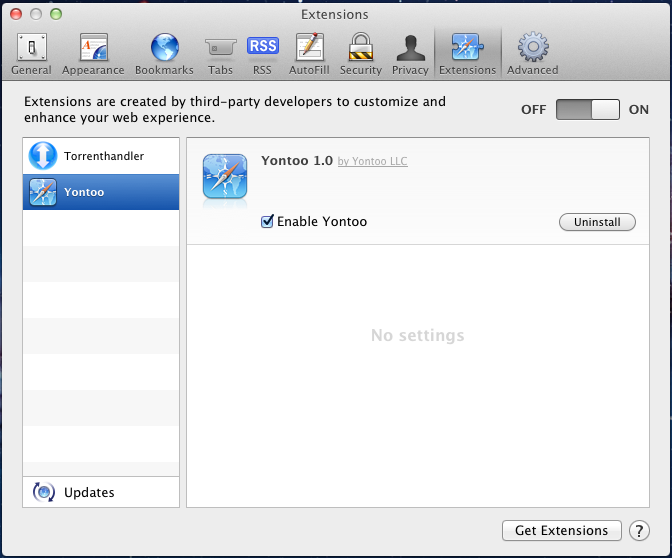
Однако вместо заявленной программы после нажатия на кнопку Continue троянец загружает из Интернета и устанавливает специальный плагин Yontoo для наиболее популярных среди пользователей Mac OS X браузеров: Safari, Chrome и Firefox. Этот плагин в процессе просмотра веб-страниц в фоновом режиме передает на удаленный сервер данные о том, какую веб-страницу открыл в своем браузере пользователь.


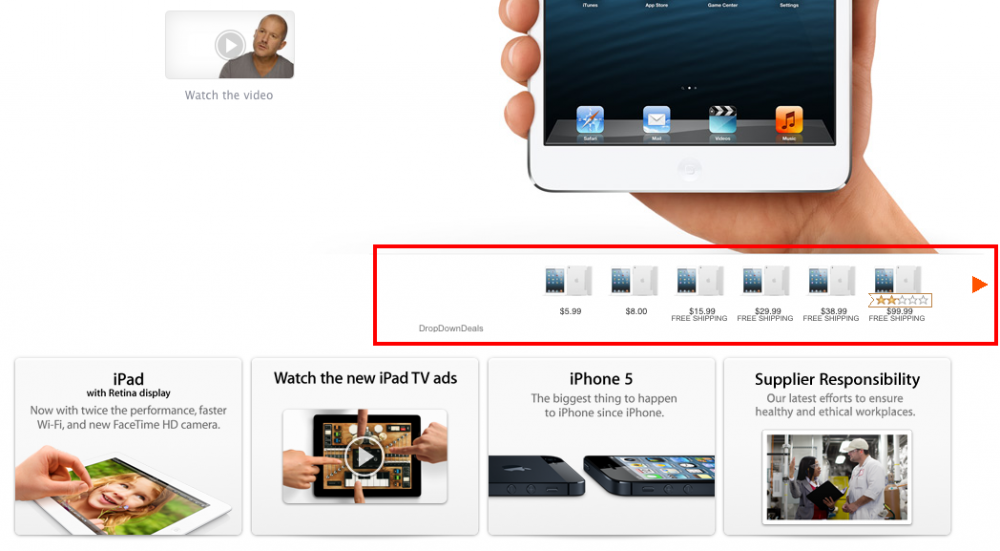
В ответ данное дополнение получает от злоумышленников специальный файл, позволяющий встраивать в просматриваемые пользователем веб-страницы различные рекламные модули от сторонних партнерских программ. Вот так, например, будет выглядеть на инфицированном компьютере веб-страница сайта apple.com:


Такие расширения для браузеров детектируются антивирусным ПО как Adware.Plugin. Следует отметить, что аналогичная схема распространения «рекламного троянца» существует и для пользователей ОС Windows.

Подпишитесь на новости

Android, Linux, macOS и Windows выдают действия пользователей через файлы

Исследователи из Технического университета Граца обнаружили побочный канал, спрятанный в системах отслеживания файловых событий четырёх крупнейших ОС. Механизмы должны просто сообщать приложениям, что файл открыли, изменили или удалили. Но оказалось, что из такого цифрового шороха можно вытащить куда больше.

В исследовании File Notification Attacks разбираются inotify в Linux, FileObserver в Android, ReadDirectoryChangesW в Windows и FSEvents в macOS.

Некоторые из этих механизмов существуют уже более 20 лет. Содержимое файлов они не раскрывают, зато показывают метаданные событий, которых хватает для слежки за действиями других пользователей.

На Linux исследователи отслеживали события в /dev/input и определяли ритм нажатия клавиш с точностью от 93,1 до 100%, в том числе при удалённой работе через SSH.


Посещаемые сайты удалось распознавать с точностью 87,9%. Уязвимость CVE-2025-68788 частично закрыли в ядре ещё в декабре 2025 года, запретив некоторые события для специальных файлов в /dev.

На Android приложение без разрешений может наблюдать за изменениями в закрытой папке WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) и по именам файлов с временными метками понимать, когда пользователь отправляет, получает или удаляет фотографии, видео и документы. Патчей для Android исследователи пока не увидели.


Windows выступила особенно щедро: наблюдение за корнем диска C:\ способно раскрывать полные пути файлов, с которыми работают другие пользователи.

Этого хватило для распознавания открываемых в Firefox сайтов с точностью 97,8%. Microsoft назвала поведение предусмотренным и недокументированным.

macOS раскрывает меньше, однако FSEvents позволяет замечать установку приложений, подключение устройств, изменение настроек звука, Bluetooth, принтеров, питания и сети.

Большинство сценариев требует локальной непривилегированной учётной записи или вредоносного приложения.

RSS: Новости на портале Anti-Malware.ru