


Trojan.Yontoo.1 на гребне волны новых рекламных троянцев для «маков»

Trojan.Yontoo.1 на гребне волны новых рекламных троянцев для «маков»

Компания «Доктор Веб» сообщает о наблюдаемом с начала года росте распространения рекламных приложений для компьютеров под управлением Mac OS X. Среди них выделяется троянец Trojan.Yontoo.1, который, являясь загрузчиком, устанавливает на инфицированный компьютер дополнение для популярных браузеров, основное назначение которого — демонстрация рекламы в процессе просмотра веб-сайтов.

С начала 2013 года специалисты компании «Доктор Веб» отмечают рост количества рекламных приложений для различных платформ, в том числе для операционной системы Mac OS X. Таким образом злоумышленники зарабатывают на партнерских программах рекламных сетей, и с каждым днем растет их интерес к пользователям Apple-совместимых компьютеров. Ярким примером подобного ПО может служить обнаруженный недавноTrojan.Yontoo.1.

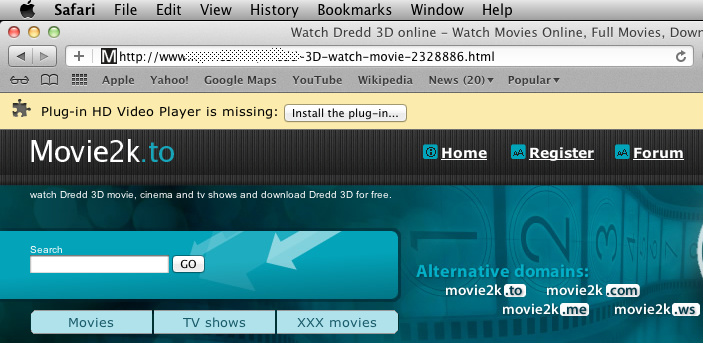
Эта троянская программа проникает на компьютер жертвы различными способами. Например, с целью распространения троянца злоумышленники создали специальные веб-страницы с анонсами фильмов, при открытии которых в верхней части окна демонстрируется стандартное предложение установки плагина для браузера. На самом деле данный диалог лишь имитирует традиционную панель, демонстрируемую пользователям в случае необходимости установки какого-либо дополнения или надстройки, и создан злоумышленниками специально, чтобы ввести потенциальную жертву в заблуждение. После нажатия на кнопку Install the plug-in происходит перенаправление пользователя на сайт для загрузки приложения, детектируемого антивирусным ПО «Доктор Веб» как Trojan.Yontoo.1.


Злоумышленники предусмотрели несколько альтернативных способов распространения этой угрозы. Например, жертва может загрузить троянца под видом медиаплеера, программы для улучшения качества просмотра видео, «ускорителя» загрузки файлов из Интернета и т. д.

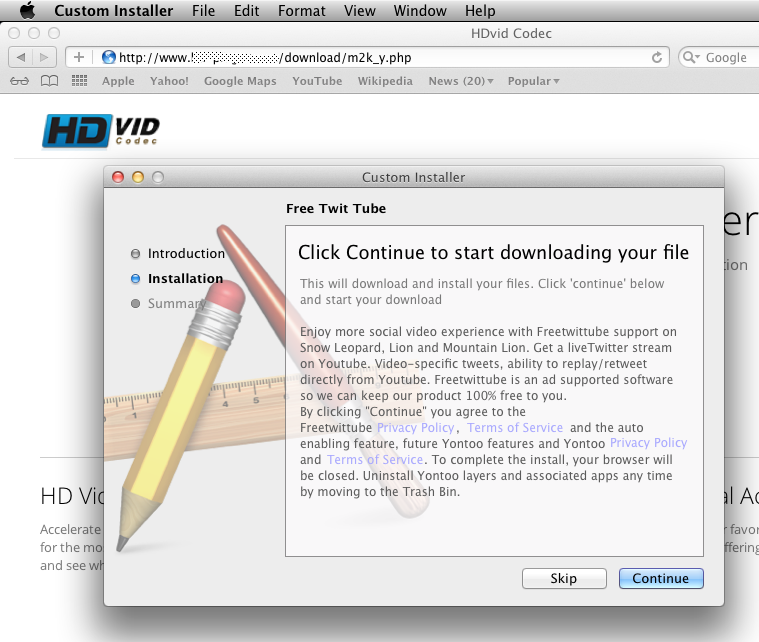
После запуска Trojan.Yontoo.1 демонстрирует на экране диалоговое окно программы, предлагающей инсталлировать приложение под названием Free Twit Tube.


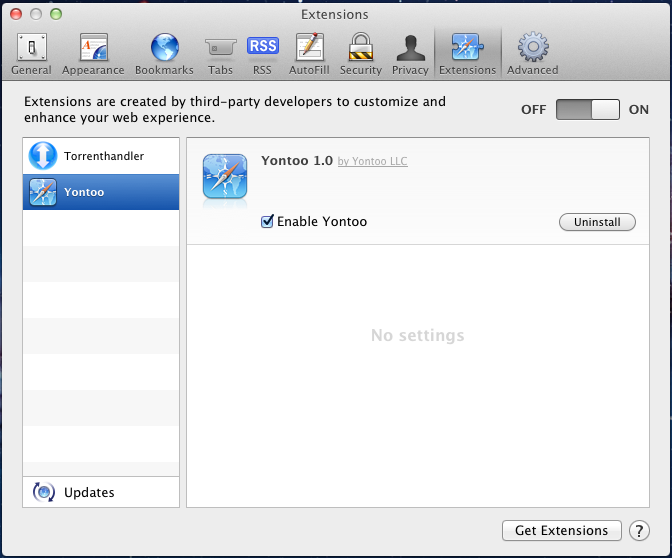
Однако вместо заявленной программы после нажатия на кнопку Continue троянец загружает из Интернета и устанавливает специальный плагин Yontoo для наиболее популярных среди пользователей Mac OS X браузеров: Safari, Chrome и Firefox. Этот плагин в процессе просмотра веб-страниц в фоновом режиме передает на удаленный сервер данные о том, какую веб-страницу открыл в своем браузере пользователь.


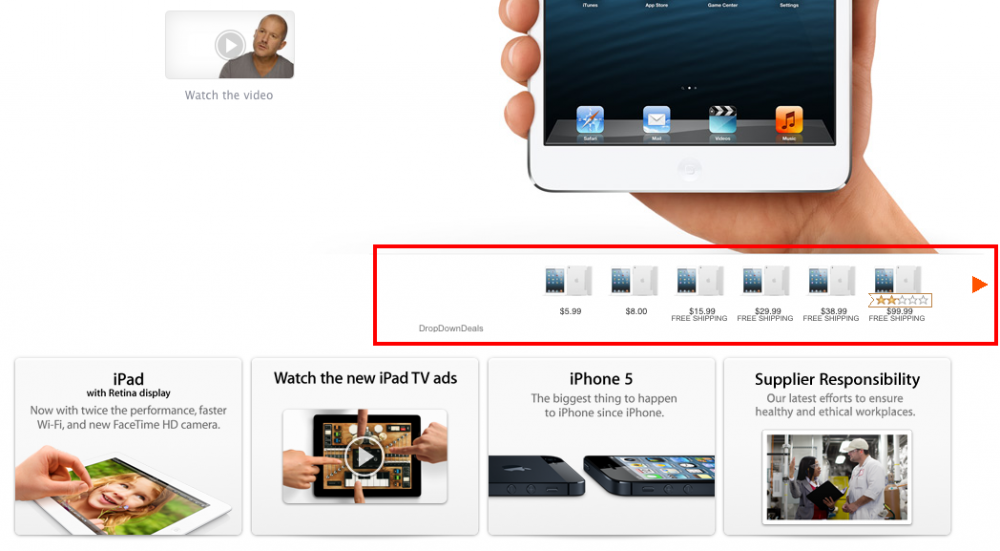
В ответ данное дополнение получает от злоумышленников специальный файл, позволяющий встраивать в просматриваемые пользователем веб-страницы различные рекламные модули от сторонних партнерских программ. Вот так, например, будет выглядеть на инфицированном компьютере веб-страница сайта apple.com:


Такие расширения для браузеров детектируются антивирусным ПО как Adware.Plugin. Следует отметить, что аналогичная схема распространения «рекламного троянца» существует и для пользователей ОС Windows.

Подпишитесь на новости

Kaspersky Premium для macOS научился вычищать хвосты удалённых приложений

Перетащить программу в корзину на macOS — ещё не значит действительно от неё избавиться. После удаления на диске могут остаться кеш, cookies, настройки, журналы и другие цифровые ошмётки. Теперь Kaspersky Premium предлагает собрать этот мусор и вынести его окончательно.

Новая функция «Удаление приложений» находит связанные с программами остаточные файлы, включая те, что сохранились после предыдущих удалений.

При этом общие компоненты, которые продолжают использовать другие приложения, трогать не должны. Функция также ищет дубликаты программ и позволяет удалить их все сразу либо выбрать конкретные копии.

По данным опроса «Лаборатории Касперского», 56% владельцев устройств на macOS очищают историю браузера, cookies, кеш и временные файлы, а 54% удаляют ненужные фотографии и видео.

При этом неиспользуемые приложения сносят только 44% респондентов. И даже после этого программа может уйти, а чемодан с её файлами — остаться. Проблема не ограничивается забитым накопителем.

В остатках могут храниться токены учётных записей, пароли, IP-адреса, имена пользователей, журналы событий, фрагменты документов, фотографии, переписка и пути к личным каталогам. Особенно весело это становится при продаже компьютера или получении к нему доступа злоумышленниками.

Удалённые через новую функцию файлы можно восстановить из корзины или непосредственно из Kaspersky Premium, пока приложение не закрыто.

Разработчики также напоминают: под утилиты для очистки macOS регулярно маскируются вредоносные программы.

RSS: Новости на портале Anti-Malware.ru