


Взломщиков AT&T обложили штрафом и отправили в тюрьму

Хакера, взломавшего AT&T, посадили на 40 месяцев

Хакера, которого обвиняют в получении личных данных более чем 100 тысяч пользователей iPad, с публичного веб-сайта AT&T, в итоге приговорили к 41 месяцу тюремного заключения. После этого, он будет еще три года находиться под присмотром американских правоохранительных органов, получая ограниченный доступ к Интернету.


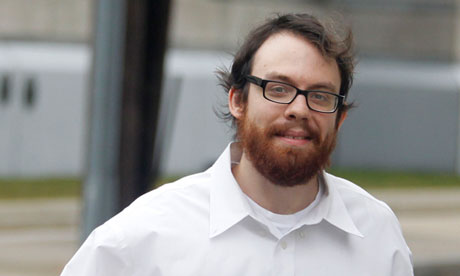
Судья объявил приговор после небольшой потасовки в зале суда, когда обвиняемый Эндрю Ауэрнхаймер (также известный как Weev) был схвачен полицейскими и закован в наручники. Ауэрнхаймера попросили передать суду его мобильный телефон, а он передал аппарат адвокату, что и было расценено как неповиновение суду.

26-летний Эндрю Ауэрнхаймер был призван виновным в прошлом ноябре федеральным судом Нью Джерси в мошенничестве, заговоре с целью получения доступа к компьютеру без разрешения. Вместе с коллегой хакер создал программу, которая позволяла собирать информацию о владельцах iPad, путем эксплуатации бреши в защите безопасности веб-сайта AT&T.

Эндрю Ауэрнхаймер.

Три года назад Ауернхаймер обнаружил брешь в системе безопасности на сайте AT&T, что позволило ему и его компании Goatse Security получить доступ к тысячам email-адресов iPad-пользователей компании. Он передал эти данные журналисту Gawker, пытаясь показать бреши в системе защиты компании. Gawker опубликовал эти материалы в сети, рассказав, что хакер смог получить адреса Майла Блумберга, мэра Нью-Йорка и прочих известных личностей. При этом взломщики не крали деньги и не пытались воспользоваться полученной информацией в преступных целях. Именно из-за этого, некоторые специалисты начали говорить о том, что существующее законодательство не разграничивает криминальный взлом и неавторизированный доступ.

Исследователь компьютерной безопасности Чарли Миллер полагает, что по тем же обвинениям, по которым в тюрьму угодил Эндрю Ауэрнхаймер, теоретически можно посадить любого эксперта по безопасности, который проверяет чужую систему на прочность.

В дополнение к 41-месячному заключению, Ауэрнхаймер также будет вынужден заплатить $73 тысячи в качестве возмещения убытков.

Подпишитесь на новости

МАКС подключат к госсистеме для проверки номеров пользователей

МАКС хотят научить проверять, действует ли номер, к которому привязан аккаунт. Минцифры подготовило проект подключения мессенджера к государственной системе ГИС КСИМ. Регистрация по телефону получит дополнительную проверку: приложение сможет учитывать прекращение договора с оператором.

О планах ведомства сообщил «Интерфакс», получивший пояснения пресс-службы Минцифры.

ГИС КСИМ — государственная информационная система мониторинга исполнения операторами обязанностей при оказании услуг связи. Через неё МАКС планируют получать сведения о статусе используемых номеров.

Согласно объяснению министерства, интеграция нужна для повышения безопасности и выявления рисков неправомерного использования аккаунтов. Таким образом, связь между учётной записью и телефонным номером собираются проверять с опорой на данные госсистемы.

При этом автоматическая блокировка аккаунта после прекращения договора в опубликованном сообщении не описана. Как именно МАКС будет реагировать на изменение статуса номера, пока не уточняется.

Документ пока находится на стадии проекта. Его общественное обсуждение продлится до 23 ноября. Согласно пояснительной записке, дополнительных расходов бюджета и участников регулирования подключение не потребует.

RSS: Новости на портале Anti-Malware.ru