

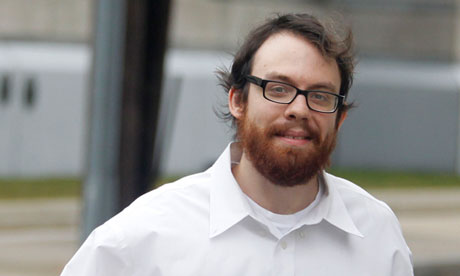

Взломщиков AT&T обложили штрафом и отправили в тюрьму

Хакера, взломавшего AT&T, посадили на 40 месяцев

Хакера, которого обвиняют в получении личных данных более чем 100 тысяч пользователей iPad, с публичного веб-сайта AT&T, в итоге приговорили к 41 месяцу тюремного заключения. После этого, он будет еще три года находиться под присмотром американских правоохранительных органов, получая ограниченный доступ к Интернету.


Судья объявил приговор после небольшой потасовки в зале суда, когда обвиняемый Эндрю Ауэрнхаймер (также известный как Weev) был схвачен полицейскими и закован в наручники. Ауэрнхаймера попросили передать суду его мобильный телефон, а он передал аппарат адвокату, что и было расценено как неповиновение суду.

26-летний Эндрю Ауэрнхаймер был призван виновным в прошлом ноябре федеральным судом Нью Джерси в мошенничестве, заговоре с целью получения доступа к компьютеру без разрешения. Вместе с коллегой хакер создал программу, которая позволяла собирать информацию о владельцах iPad, путем эксплуатации бреши в защите безопасности веб-сайта AT&T.

Эндрю Ауэрнхаймер.

Три года назад Ауернхаймер обнаружил брешь в системе безопасности на сайте AT&T, что позволило ему и его компании Goatse Security получить доступ к тысячам email-адресов iPad-пользователей компании. Он передал эти данные журналисту Gawker, пытаясь показать бреши в системе защиты компании. Gawker опубликовал эти материалы в сети, рассказав, что хакер смог получить адреса Майла Блумберга, мэра Нью-Йорка и прочих известных личностей. При этом взломщики не крали деньги и не пытались воспользоваться полученной информацией в преступных целях. Именно из-за этого, некоторые специалисты начали говорить о том, что существующее законодательство не разграничивает криминальный взлом и неавторизированный доступ.

Исследователь компьютерной безопасности Чарли Миллер полагает, что по тем же обвинениям, по которым в тюрьму угодил Эндрю Ауэрнхаймер, теоретически можно посадить любого эксперта по безопасности, который проверяет чужую систему на прочность.

В дополнение к 41-месячному заключению, Ауэрнхаймер также будет вынужден заплатить $73 тысячи в качестве возмещения убытков.

Подпишитесь на новости

РКН указал на Google Forms как на риск для локализации персональных данных

Собрать заявки через Google Forms удобно, но удобство не отменяет требований к персональным данным. В докладе Роскомнадзора сервис отдельно отмечен как проблемный вариант в контексте локализации баз данных граждан России. Форма на пять минут может обернуться вопросами, на которые отвечать придётся значительно дольше.

Такая позиция представлена в материалах выступления начальника управления по защите прав субъектов персональных данных РКН Юрия Контемирова на семинаре системы ГАРАНТ 5 ноября.

На слайде об «иностранных элементах» ведомство подчёркивает: первично — соблюдение требований к локализации баз на территории РФ. Рядом с перечислением операций, включая запись, хранение и извлечение данных, использование Google Forms помечено красным крестом.


Отдельно РКН разграничивает локализацию и трансграничную передачу. Последняя определяется как передача данных иностранному лицу на территорию иностранного государства. Для неё предусмотрен собственный порядок, включая уведомление ведомства.

При этом, согласно презентации, передача российскому получателю сама по себе не становится трансграничной только потому, что используется иностранный мессенджер. Но такая квалификация не снимает отдельных требований к локализации.

В докладе также указан штраф до 6 млн рублей по части 8 статьи 13.11 КоАП за нарушение требований локализации.

RSS: Новости на портале Anti-Malware.ru