

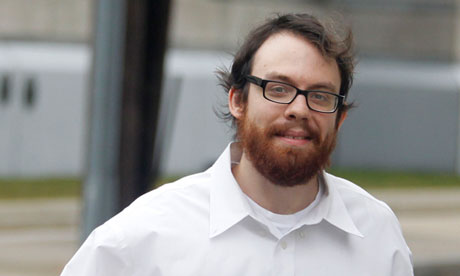

Взломщиков AT&T обложили штрафом и отправили в тюрьму

Хакера, взломавшего AT&T, посадили на 40 месяцев

Хакера, которого обвиняют в получении личных данных более чем 100 тысяч пользователей iPad, с публичного веб-сайта AT&T, в итоге приговорили к 41 месяцу тюремного заключения. После этого, он будет еще три года находиться под присмотром американских правоохранительных органов, получая ограниченный доступ к Интернету.


Судья объявил приговор после небольшой потасовки в зале суда, когда обвиняемый Эндрю Ауэрнхаймер (также известный как Weev) был схвачен полицейскими и закован в наручники. Ауэрнхаймера попросили передать суду его мобильный телефон, а он передал аппарат адвокату, что и было расценено как неповиновение суду.

26-летний Эндрю Ауэрнхаймер был призван виновным в прошлом ноябре федеральным судом Нью Джерси в мошенничестве, заговоре с целью получения доступа к компьютеру без разрешения. Вместе с коллегой хакер создал программу, которая позволяла собирать информацию о владельцах iPad, путем эксплуатации бреши в защите безопасности веб-сайта AT&T.

Эндрю Ауэрнхаймер.

Три года назад Ауернхаймер обнаружил брешь в системе безопасности на сайте AT&T, что позволило ему и его компании Goatse Security получить доступ к тысячам email-адресов iPad-пользователей компании. Он передал эти данные журналисту Gawker, пытаясь показать бреши в системе защиты компании. Gawker опубликовал эти материалы в сети, рассказав, что хакер смог получить адреса Майла Блумберга, мэра Нью-Йорка и прочих известных личностей. При этом взломщики не крали деньги и не пытались воспользоваться полученной информацией в преступных целях. Именно из-за этого, некоторые специалисты начали говорить о том, что существующее законодательство не разграничивает криминальный взлом и неавторизированный доступ.

Исследователь компьютерной безопасности Чарли Миллер полагает, что по тем же обвинениям, по которым в тюрьму угодил Эндрю Ауэрнхаймер, теоретически можно посадить любого эксперта по безопасности, который проверяет чужую систему на прочность.

В дополнение к 41-месячному заключению, Ауэрнхаймер также будет вынужден заплатить $73 тысячи в качестве возмещения убытков.

Владельцев VPS предупредили о блокировке IP из-за открытых сервисов

Российские системы фильтрации могут активно сканировать публичные IP-адреса и блокировать серверы, на которых обнаружены средства обхода ограничений. Об этом рассказал пользователь Хабра под ником 0ka, обративший внимание на участившиеся жалобы владельцев VPS.

По версии автора публикации, примерно с декабря 2025 года для анализа серверов применяется Active Probing — активное зондирование адресов с целью определить запущенные сервисы, открытые порты и особенности их конфигурации.

Под проверку могут попадать веб-серверы, SSH, VPN и прокси-инструменты. Особое внимание, как утверждается, привлекают серверы без нормального DNS-имени, нестандартные порты и HTTPS-сертификаты, маскирующиеся под домены Яндекса, Apple, Google, Rutube и других известных площадок.

Такое сочетание может указывать на ПО для обхода блокировок или просто на кривую настройку, но фильтр разбираться в душевной организации администратора не обязан.

Официального списка сервисов и конфигураций, которые могут привести к блокировке IP, в открытом доступе нет. Независимого подтверждения того, что Роскомнадзор массово сканирует весь диапазон IPv4 именно по описанной схеме, также не представлено. Поэтому выводы автора стоит считать техническими наблюдениями, а не опубликованным регламентом ведомства.

Для самостоятельной проверки VPS предлагается воспользоваться поисковой платформой Censys или просканировать собственный сервер через Nmap. Стоит изучить открытые порты, сертификаты и неизвестные службы, а ненужные компоненты — отключить.

Уже действующую блокировку можно попытаться выявить сравнением трассировки до доступного и недоступного адресов из российской сети.

В опросе под публикацией 37 из 94 участников сообщили, что столкнулись с блокировками, а 10 из 43 нашли на своих серверах потенциально проблемные сервисы.

RSS: Новости на портале Anti-Malware.ru