


Эксперт выявил серьёзную уязвимость на поддомене PayPal

Эксперт выявил серьёзную уязвимость на поддомене PayPal

Эксперт выявил серьёзную уязвимость на поддомене PayPal

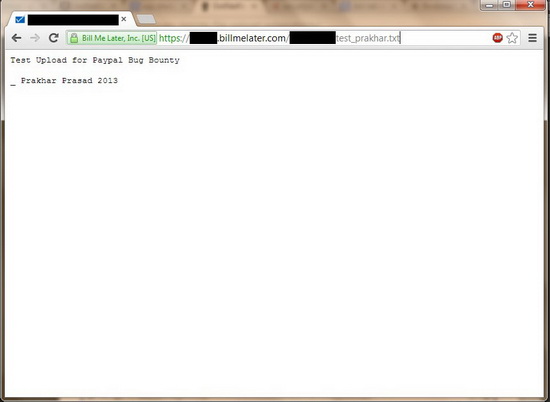
 Эксперт в области информационной безопасности Прахар Прасад (Prakhar Prasad) выявил серьёзную уязвимость на поддомене PayPal - BillMeLater.com. Используя данную уязвимость, злоумышленники получали возможность загружать на сервера PayPal файлы различных форматов.

Источником уязвимости стала устаревшая версия CMS DotNetNuke, которая позволяла загружать на сайты файлы следующих форматов: docx, xlsx, pptx, swf, jpg, jpeg, jpe, gif, bmp, png, doc, xls, ppt, pdf, txt, xml, xsl, css, zip и spin.

По словам эксперта, используя данную уязвимость, киберпреступники могли загружать вредоносные файлы. Например, загрузив вредоносный swf-файл, они могли создать на сайте XSS-уязвимость; при помощи инфицированных файлов формата: docx, pptx, xls или pdf - загрузить на сервер BillMeLater клиентские эксплойты; а в файле формата txt хакеры могли загрузить сообщение, позволяющее обезобразить сайт.


Эксперт утверждает, что попытался загрузить командную оболочку, которая позволила бы ему выполнить произвольный код. Однако его попытки не увенчались успехом, так как программное обеспечение сервера было своевременно обновлено.

Прахар Прасад (Prakhar Prasad) выявил вышеописанную уязвимость 1 марта, сразу же проинформировав об этом PayPal. Специалисты PayPal незамедлительно закрыли уязвимость, а Прасад получил от платёжной системы вознаграждение в размере $5000 (3800 евро).

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru