

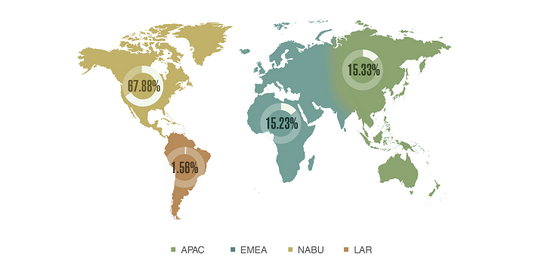

Эксперты Trend Micro исследовали бот-сеть Asprox

Эксперты Trend Micro исследовали бот-сеть Asprox


 Специалисты Trend Micro исследовали бот-сеть Asprox. Известно, что посредством данной бот-сети злоумышленники осуществляли рассылку спама. Киберпреступники рассылали фальшивые электронные письма от имени различных компаний, таких как DHL, FedEx и почтовая служба США.

Эксперты отмечают, что с момента своего появления в 2007 году, Asprox генерировала весьма существенную долю мирового спама. Несмотря на то, что за прошедшие годы информации об Asprox было не так уж много, известно, что хозяева бот-сети усовершенствовали её, сделав ещё более эффективной.


Например, известно, что на данный момент Asprox имеет модульную структуру, что позволяет операторам бот-сети, при необходимости, расширять её функциональность.

Кроме того, известно, что посредством Asprox злоумышленники распространяют модуль, крадущий информацию с инфицированных компьютеров. Данный модуль позволяет своим хозяевам «собирать» с инфицированных систем логины и пароли к аккаунтам. Например, электронной почты, сайтов и FTP-серверов.

Чтобы заставить жертв открыть инфицированные файлы или вредоносные ссылки, содержащиеся в письме, злоумышленники используют множество шаблонов писем на разных языках.

Для обхода спам-фильтров Asprox использует скомпрометированные email-аккаунты.

Подпишитесь на новости

Заблокировать 95% VPN с помощью ИИ собирались власти в России

Искусственному интеллекту подыскали ещё одну работу — вычислять VPN, которые не поймали обычными средствами. При подготовке национального плана внедрения ИИ до 2030 года обсуждалось применение нейросетей для повышения эффективности блокировок до 95%.

Как выяснил «Коммерсантъ», в проекте предлагалось анализировать с помощью ИИ признаки 70% блокируемых VPN-сервисов.

Однако Минцифры заявило, что в актуальной версии документа этой меры нет. По словам источника издания, сейчас трафик уже проверяют интеллектуальные алгоритмы, но к ИИ они не относятся.

Нейросеть могла бы искать VPN по косвенным признакам соединений. Проблема в том, что похожим образом могут выглядеть корпоративные подключения, облачные сервисы и голосовая связь.

Одна ошибка фильтра, и вместо обходного сервиса отваливается рабочий инструмент. Эксперты предупреждают: на больших объёмах трафика даже небольшая доля ошибок способна затронуть множество легитимных соединений.

Поэтому один из предложенных подходов — поручить модели поиск подозрительных узлов, а блокировать их после отдельной проверки.

RSS: Новости на портале Anti-Malware.ru