


Троянец-шифровальщик атаковал Испанию и Францию

Троянец-шифровальщик атаковал Испанию и Францию

Компания «Доктор Веб» фиксирует продолжающееся в настоящий момент массовое распространение среди зарубежных пользователей троянца-шифровальщика Trojan.ArchiveLock. Модификация этой вредоносной программы, получившая название Trojan.ArchiveLock.20, заражает всё большее количество компьютеров во Франции и Испании.

В августе прошлого года компания «Доктор Веб» сообщала о троянце-шифровальщике Trojan.ArchiveLock. Эта вредоносная программа использует для шифрования файлов стандартный архиватор WinRAR. В целях распространения угрозы злоумышленники применяют метод перебора паролей для доступа к компьютеру жертвы по протоколу RDP. Подключившись к атакуемой рабочей станции, киберпреступники запускают на ней троянца. Получив управление, Trojan.ArchiveLock.20 размещает в одной из системных папок приложение-шифровальщик.

Затем Trojan.ArchiveLock.20 создает список подлежащих шифрованию файлов, после чего очищает Корзину и удаляет хранящиеся на компьютере резервные копии данных. С использованием консольного приложения WinRAR шифровальщик помещает пользовательские файлы по заранее составленному списку в защищенные паролем самораспаковывающиеся архивы, а исходные данные уничтожает с помощью специальной утилиты – восстановление удаленных файлов после этого становится просто невозможным.

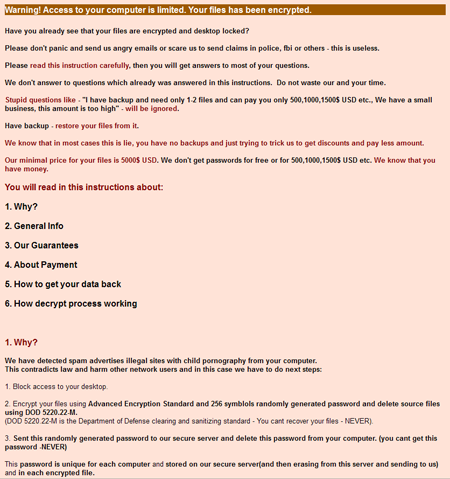
Пароль, которым защищаются архивы, может иметь длину более 50 символов. Затем Trojan.ArchiveLock.20демонстрирует на экране инфицированного компьютера сообщение с требованием заплатить 5000 USD за пароль, необходимый для извлечения файлов из архива, предлагая обращаться за «технической поддержкой» по одному из следующих адресов электронной почты:


В настоящее время от действия троянца пострадало значительное количество пользователей в Испании и Франции: только за истекшие 48 часов в службу технической поддержки «Доктор Веб» обратились десятки жертв Trojan.ArchiveLock.20, и подобные запросы продолжают поступать. Несмотря на то, что в демонстрируемом на экране инфицированного компьютера сообщении злоумышленники говорят о невозможности подобрать пароль к архивам, из-за особенностей применяемого хeширования sha1 во многих случаях расшифровка и восстановление файлов возможны, о чем компания «Доктор Веб» сообщала еще в августе 2012 года.

Подпишитесь на новости

Операторы связи вложили почти миллиард рублей в 5G на ТВ

Российские операторы развернули масштабную рекламную гонку вокруг 5G: за месяц после запуска технологии расходы на её продвижение на телевидении приблизились к миллиарду рублей. Покрытие пока есть не везде, зато рекламный сигнал распространяется бодро.

Как пишет «Коммерсантъ» со ссылкой на оценки рекламного рынка, только за первую неделю большая четвёрка потратила на ТВ-продвижение 5G около 230 млн рублей.

По оценке собеседника издания, сентябрьский бюджет МТС на такую рекламу составил 410 млн рублей, Т2 — 250 млн, «МегаФона» — 165 млн. Отдельно приводится оценка всех сентябрьских ТВ-расходов «Вымпелкома» в 380 млн рублей.

Ещё около 300 млн рублей, по оценке NMi Group, компании направили на цифровую наружную рекламу. МТС также организовала посвящённую технологии художественную выставку. Новое поколение связи осваивает не только эфир, но и культурную программу.

Сети 5G операторы запустили в отдельных российских городах в сентябре. Сплошного покрытия этих городов пока нет.

Эксперты называют продвижение одной из крупнейших телеком-кампаний года и предупреждают: громкие обещания поднимают ожидания абонентов. Им понадобятся понятные карты покрытия, проверка совместимости смартфонов и объяснение условий подключения.

RSS: Новости на портале Anti-Malware.ru