


Интернет-противостояние США и Китая вредит обеим странам

США просит Китай прекратить кибератаки

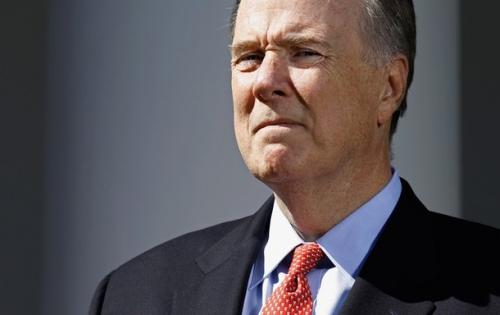
Советник по национальной безопасности президента Обамы на этой неделе призвал Китай остановить взлом американских вебсайтов и установить нормы поведения в киберпространстве. В своем выступлении на The Asia Society, Том Донилон заявил, что проблемы с кибер-безопасностью стали главной темой переговоров между чиновниками самых разных уровней в США и Китае.


Донилон отмечает, что США интересуют не заурядные случаи взлома. Правительство наиболее обеспокоено кибер-атаками из Китая, целью которых является похищение интеллектуальной собственности американских предприятий. За последние годы такие компании как Google и New York Times неоднократно сообщали о подобных нападениях.

Том Донилон.

«Международное сообщество более не может терпеть подобную вредоносную деятельность со стороны любого государства. США сделает все возможное для того, чтобы защитить национальные сети, важную инфраструктуру и ценную собственность из публичного и частного сектора», – говорит Донилон.

Во время пресс-конференции он попросил КНР признать важность и масштабность проблемы, которая представляет огромный риск для международной торговли и для диалога, налаженного между Китаем и США. Он призвал правительство страны пойти на уступки и прекратить хакерскую деятельность в своей стране. Самое важное требование советника касается разработки норм приемлемого поведения в киберпространстве.

Напомним, Китай до сих пор отрицал любую причастность к незаконным взломам американских сайтов. Представители страны уверяют, что этой деятельностью занимаются непрофессиональные хакеры, которые никак не связаны с правительством. Между тем, Китай также выступил в поддержку создания законов, регламентирующих законную и незаконную деятельность в Интернете.

Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru