

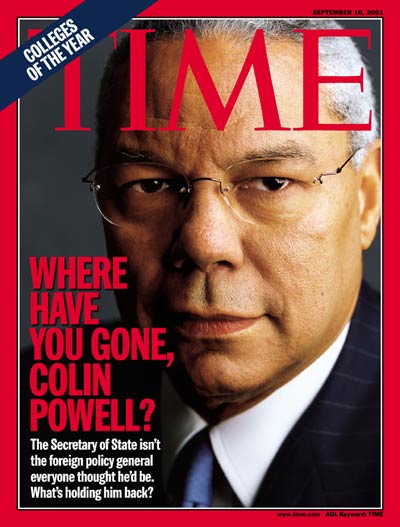

Колин Пауэлл оказался жертвой взломщиков

Хакеры взломали страницу госсекретаря США в Facebook

Хакеры сумели получить доступ к странице Колина Пауэлла в социальной сети Facebook. Многочисленные «друзья» бывшего госсекретаря США были крайне удивлены, когда в Timeline политика начали появляться записи вульгарного содержания. Опубликованные посты радикально отличались от всего, что публиковал Пауэлл. Записи были направлены против бывшего президента США Джорджа Буша.


Все публикации совершались через короткие промежутки времени (буквально через каждую секунду). В записях говорилось, что Буш был связан с Ку-клукс-кланом и пр. Некоторые заметки были направлены прямо против самого Пауэлла. В итоге страничку заблокировали модераторы, чтобы иметь возможность исправить ошибки и удалить все компрометирующие записи.

Колин Пауэлл на обложке журнала Time.

В итоге бывший госсекретарь все-таки сумел получить доступ к своей странице и извинился перед всеми читателями: «Дорогие друзья, счастлив сообщить вам, что проблему с хакерами решили. Вместе с Facebook нам удалось мгновенно найти способ выйти из сложившейся ситуации». Сейчас страница Пауэлла была полностью восстановлена во всей прежней красе. Между тем, «друзья» бывшего госсекретаря требуют, чтобы Facebook нашел хакеров, виновных во взломе.

Как известно, многие компании и их представительства в социальных сетях часто подвергаются хакерским атакам. Например, совсем недавно была взломана страница Burger King в Twitter. Схожий конфуз в итоге произошел и с Twitter-акаунтом Jeep. Найти взломщиков так и не удалось.

Подпишитесь на новости

Positive Technologies собрала 64 проверки Kubernetes в единый стандарт

Positive Technologies разработала PT CRIS Kubernetes — прикладной набор проверок конфигурации Kubernetes. Компания называет его первым российским стандартом такого типа: он переводит требования и рекомендации по защите контейнерной инфраструктуры в 64 конкретных технических теста.

Проверки охватывают API-сервер, Kubernetes Controller Manager, планировщик, хранилище etcd, роли и кластерные разрешения, пространства имён, Service Account и рабочие нагрузки.

Система ищет анонимный доступ, избыточные права, проблемы с TLS и сертификатами, небезопасный securityContext, запуск контейнеров от root, возможность повышения привилегий и другие подарки потенциальному взломщику.

Каждому отклонению присваивается уровень опасности — от низкого до критического. В итоге команда получает не мешок разрозненных предупреждений, а список проблем с понятными приоритетами: что можно оставить до пятницы, а что лучше чинить прямо сейчас.

Для стандарта подготовили матрицу соответствия CIS Kubernetes Benchmark 2.0.0, NIST SP 800-190, PCI DSS 4.0 и приказу ФСТЭК России № 118. Она связывает общие требования документов с конкретными настройками кластера.

При этом сама Positive Technologies подчёркивает: наличие такого сопоставления ещё не означает автоматического соответствия всем перечисленным стандартам.

Практическая реализация PT CRIS Kubernetes уже появилась в PT Container Security 1.2. Новый компонент проверяет конфигурации центрального и подключённых дочерних кластеров, показывает найденные отклонения и их критичность. Разработчики также обещают меньшее потребление памяти и более быстрый анализ.

RSS: Новости на портале Anti-Malware.ru