


Киберпреступники предлагают приобрести 10000 ботов из США всего за $1000

Киберпреступники предлагают приобрести 10000 ботов из США всего за $1000

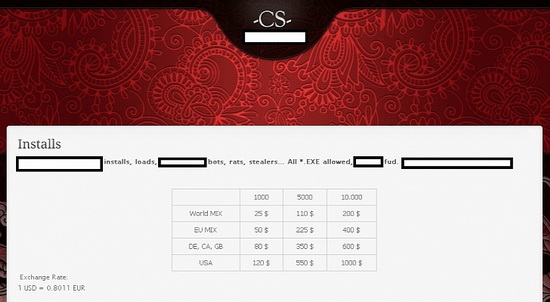
 Специалистам компании Webroot удалось выявить специализированный сайт, на котором практически любому желающему предлагалось приобрести готовую бот-сеть. При этом дороже всего киберпреступники оценивают ботов, расположенных на территории США.

Изображение

По имеющимся данным, 1000 инфицированных компьютеров обойдется покупателю в $120 (€93), 5000 компьютеров  - $550 (€423). Наиболее взыскательным покупателям предлагается приобрести 10000 инфицированных компьютеров, расположенных на территории США, всего за $1000 (€770), менее требовательным клиентам предлагается приобрести ботов, располагающихся на территории Германии, Канады и Великобритании. В этом случае 10000 ботов обойдутся покупателю в $600 (461 евро).

Тем же, кому абсолютно безразлично в какой стране находятся приобретаемые им инфицированные устройства, предлагалось приобрести 10000 ботов всего за $200 (€159).

Кроме готовых бот-сетей, посетителям сайта предлагалось приобрести сервера Socks5 - скомпрометированные компьютеры, которые могут использоваться для анонимизации.

Подпишитесь на новости

Заблокировать 95% VPN с помощью ИИ собирались власти в России

Искусственному интеллекту подыскали ещё одну работу — вычислять VPN, которые не поймали обычными средствами. При подготовке национального плана внедрения ИИ до 2030 года обсуждалось применение нейросетей для повышения эффективности блокировок до 95%.

Как выяснил «Коммерсантъ», в проекте предлагалось анализировать с помощью ИИ признаки 70% блокируемых VPN-сервисов.

Однако Минцифры заявило, что в актуальной версии документа этой меры нет. По словам источника издания, сейчас трафик уже проверяют интеллектуальные алгоритмы, но к ИИ они не относятся.

Нейросеть могла бы искать VPN по косвенным признакам соединений. Проблема в том, что похожим образом могут выглядеть корпоративные подключения, облачные сервисы и голосовая связь.

Одна ошибка фильтра, и вместо обходного сервиса отваливается рабочий инструмент. Эксперты предупреждают: на больших объёмах трафика даже небольшая доля ошибок способна затронуть множество легитимных соединений.

Поэтому один из предложенных подходов — поручить модели поиск подозрительных узлов, а блокировать их после отдельной проверки.

RSS: Новости на портале Anti-Malware.ru