


F-Secure определила самые рискованные мобильные системы

Android стала главной целью хакеров в 2012

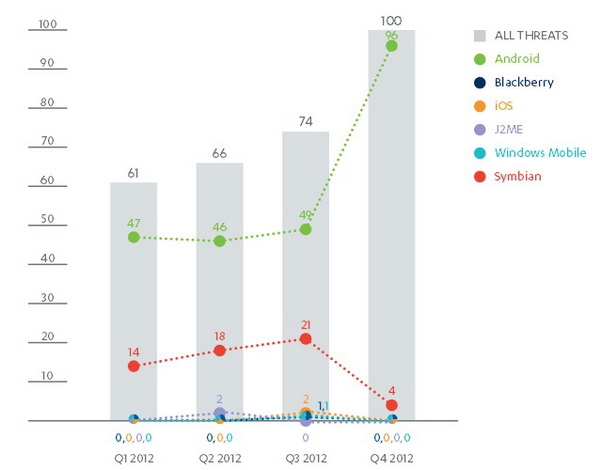
Согласно новейшему отчету F-Secure, во время четвертого квартала 2012 года 96% всех вредоносных программ были написаны специально для Android. Эта мобильная операционная система стала главной целью для хакеров и взломщиков по всему миру.


F-Secure собрала данные за 2010, 2011 и 2012, чтобы предоставить комплексную картину происходящего в сфере безопасности смартфонов. Результаты анализа наглядно показывают, что самые популярные системы, как правило, чаще всего подвергаются атакам.

График, показывающий рост угроз за 2012 год.

В 2010 больше всего червей и вредоносных программ создавалось для Nokia Symbian. По данным F-Secure, 62,5% всех вирусов, написанных в 2010, предназначались специально для Symbian. Впрочем, тогда это была доминирующая платформа. В 2010 только 11,25% всех вредоносных программ предназначались для Android. Еще три года назад это была молодая система, которая не могла похвастаться такой же популярностью, как Apple iOS и BlackBerry OS. Уже в 2011 расстановка приоритетов на хакерской сцене значительно изменилась: две трети всех вредоносных программ, написанных взломщиками два года назад, предназначались для Android, а для Symbian – только 29,7%. В 2012 ситуация изменилась менее радикально: 79% вредоносного ПО было написано для Android. Отметим, что для iOS написали только 0,7% от общего количества вредных приложений.

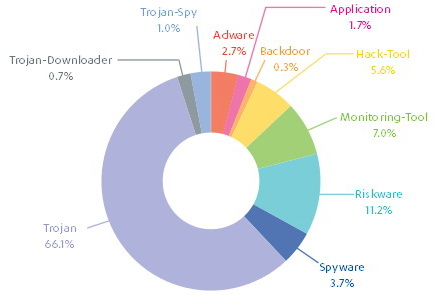
Самые неприятные угрозы для смартфонов в 2012 году.

По словам F-Secure вредоносные действия, произведенные с помощью этих программ, включают в себя установку новых скрытых приложений, нанесение повреждений данным, кражу информации или передачу личных данных пользователей третьим лицам. Подобные проблемы могут возникнуть практически у любого владельца Android-смартфона.

Наибольшую опасность представляют трояны (к их числу относится около двух третей всего вредоносного программного обеспечения, зарегистрированного в 2012 году). Среди других разновидностей называют шпионское программное обеспечение, инструменты взлома и мониторинга. Как правило, подобные приложения попадают на смартфон посредством SMS.

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru