


Взломщики могут открыть рабочий стол смартфонов Samsung

Обнаружена уязвимость в защите Samsung Galaxy S III

Взломщики обнаружили серьезную уязвимость в системе безопасности смартфона Galaxy S III. Благодаря данной неисправности любой злоумышленник может обойти блокировку экрана и легко разблокировать устройство.


Вся эта история началась, когда человек по имени Теренс Иден обнаружил ошибку, которая позволяла на короткий промежуток времени получить доступ к рабочему столу на смартфоне Galaxy Note II. Слегка модернизировав предыдущую методику, другой взломщик по имени Шон МакМиллиан обнаружил еще один способ открыть доступ к главному экрану смартфонов из семейства Galaxy, включая Galaxy Note II и Galaxy S III.

Если проследовать всем описанным энтузиастами шагам, можно получить доступ к рабочему экрану смартфона, не вводя при этом правильный код разблокировки. Более этого, данный подход разрешает легко обходить любые защитные механизмы на смартфоне, включая ввод пароля, PIN и пр. Учитывая то, что этот баг был обнаружен более чем на одном смартфоне с программным обеспечением Google, существуют опасения, что теоретически подобная уязвимость существует на всех телефонах с операционной системой Android OS.

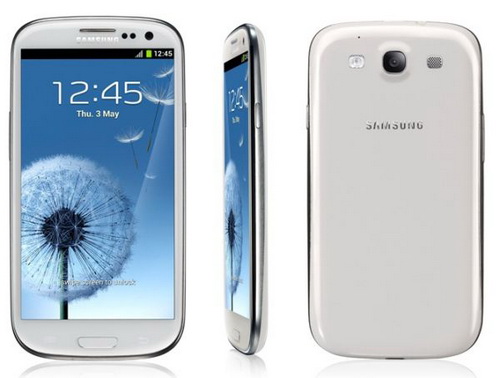
Рекламное фото смартфона Samsung Galaxy S III.


Журналисты ZDNet подтвердили наличие этой ошибки на Galaxy S III и Note II. Самое сложное во всем этом процессе – подгадать время, а дальше можно легко добраться до рабочего стола на смартфоне с системой Android 4.1.2.

Чтобы осуществить взлом вам достаточно просто забраться в меню экстренный вызов (Emergency Call) с экрана блокировки и открыть вкладку экстренные контакты (Emergency Contacts). Отсюда необходимо нажать на кнопку Home, а потом мгновенно нажать на клавишу питания. Нажмите на кнопку Power еще один раз и вас отправят на рабочий экран смартфона, минуя любую блокировку.

Подпишитесь на новости

Виджеты Telegram могли использовать для заражения компьютеров трояном

«Лаборатория Касперского» зафиксировала атаки, которые используют уязвимость в новых HTML-виджетах Telegram. При открытии некоторых каналов на компьютере пользователя незаметно запускался PowerShell-скрипт, который скачивал и запускал троян WebRAT, также известный как Salat Stealer.

Первые попытки атак специалисты обнаружили в ночь на 13 ноября. Об этом компания сообщила в своем телеграм-канале.

Связь атак с уязвимостью в «Лаборатории Касперского» называют предположительной, технических подробностей эксплуатации компания пока не раскрыла. Сколько пользователей пострадало, тоже неизвестно.

WebRAT написан на Rust и дает злоумышленнику удаленный доступ к зараженному компьютеру. Троян умеет красть данные криптокошельков, аккаунтов Telegram и другие учетные записи. До выхода исправления Kaspersky советует не запускать виджеты в Telegram.

Telegram открыл HTML-виджеты для ботов 9 ноября. Вскоре исследователи показали, что специально созданный виджет может запустить системный «Калькулятор» в Telegram Desktop, а на Android выполнить код через ошибку в движке QuickJS.

Ее исправили в версии Telegram для Android 13.2.2. После второй демонстрации от исследователя V12 Telegram отключил HTML-виджеты на сервере.

Павел Дуров (внесён в перечень террористов и экстремистов Росфинмониторинга) заявлял, что проблемы с удаленным выполнением кода не существует. По его словам, показанная атака требовала, чтобы пользователь сам запустил сторонний сервис, и этот сценарий Telegram полностью заблокировал на сервере.

RSS: Новости на портале Anti-Malware.ru