


Anonymous взломали сайт Национальной ассоциации Федеральных агентов США

Anonymous взломали сайт Национальной ассоциации Федеральных агентов США

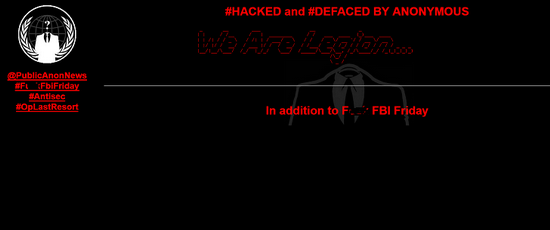
 Активисты хакерской группировки Anonymous взломали официальный сайт Национальной ассоциации  Федеральных агентов США (National Association of Federal Agents). По имеющейся информации, сайт  federalagents.org был взломан Anonymous в рамках операции OpLastResort.


Хакеры "обезобразили" главную страницу сайта (фактически заменив её).

Судя по всему, данная акция также является частью начатой ранее операции #FFF.

В минувший четверг Anonymous взяли на себя ответственность за сбой в работе сайта FedCenter.gov, но до сих пор нет никаких сведений, подтверждающих, что DDoS-атака на FedCenter.gov является частью OpLastResort.

Немногим ранее, в рамках операции OpLastResort, активисты Anonymous взломали сайты инвестиционной компании George K. Baum and Company и Госдепартамента США.

OpLastResort началась вскоре после самоубийства Аарона Шварца (Aaron Swartz), интернет-бизнесмена и политического активиста, выступавшего за свободу информации в сети Интернет. Как известно, федеральные власти США обвинили Шварца во взломе сети Массачусетского технологического института (MIT) и краже более чем 4 млн. статей.

Подпишитесь на новости

Старый iPhone в авиарежиме не стал безопасным сейфом для криптовалюты

Сбросить старый iPhone, отключить интернет и хранить на нём фразу восстановления криптокошелька — не значит надёжно защитить её. Основатель OneKey Иши Ван предупредил о рисках известных аппаратных уязвимостей старых моделей. Авиарежим не поможет, если атакующий получил сам телефон.

Предупреждение он опубликовал в X. Речь идёт об атаках с физическим доступом, а не о дистанционной краже кошелька через интернет.

Уязвимость checkm8 затрагивает поколения от iPhone 4S до iPhone X. Более новый usbliter8 охватывает чипы A12 и A13 — в частности, iPhone XS, XR, семейство iPhone 11 и SE второго поколения.

Проблемы позволяют нарушить цепочку доверенной загрузки и выполнить код до запуска iOS. Для usbliter8 требуется специальное USB-оборудование. Обычный сброс телефона уязвимость не устраняет: задействованный загрузочный код нельзя переписать стандартным обновлением.

Но важная оговорка: доступ к загрузчику сам по себе не расшифровывает содержимое кошелька. Код-пароль устройства, Secure Enclave и шифрование приложения остаются барьерами. Риск зависит от модели, версии системы, дополнительных уязвимостей и стойкости паролей.

Ван рекомендует не считать старый отключённый iPhone полноценным холодным хранилищем. Если фраза восстановления могла оказаться раскрыта, новый адрес внутри того же кошелька проблему не решит: потребуется новая фраза и перевод активов.

RSS: Новости на портале Anti-Malware.ru