


Киберпреступники продают более 1500 взломанных PayPal аккаунтов

Киберпреступники продают более 1500 взломанных PayPal аккаунтов

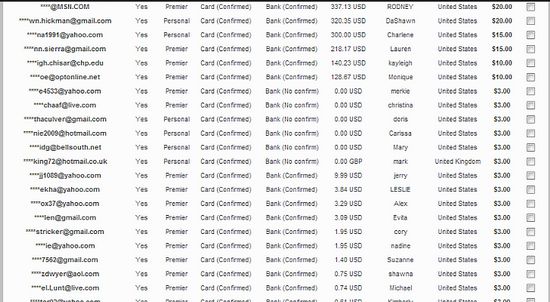
 Специалистам компании Webroot удалось обнаружить подпольный интернет-магазин, предлагающий приобрести более 1500 взломанных PayPal аккаунтов, в основном принадлежащих гражданам США.

Каждый аккаунт сопровождался следующей информацией: цена, имя владельца, тип аккаунта, баланс, а также информация о том, подтвержден ли банковский счет или кредитная карта, привязанная к аккаунту. Например, верифицированный PayPal аккаунт, баланс - 3доллара (2 евро) с привязанными и подтвержденными кредитной картой, и банковским счетом предлагалось приобрести за 3 доллара (2 евро), а за премиум аккаунт с балансом 337 долларов (252 евро) просили всего 20 долларов (15 евро).


По имеющейся информации, для обеспечения собственной анонимности при входе на взломанные PayPal аккаунты, киберпреступники использовали скомпрометированные сервера и специальную программу для поиска прокси-серверов.

Подпишитесь на новости

Заблокировать 95% VPN с помощью ИИ собирались власти в России

Искусственному интеллекту подыскали ещё одну работу — вычислять VPN, которые не поймали обычными средствами. При подготовке национального плана внедрения ИИ до 2030 года обсуждалось применение нейросетей для повышения эффективности блокировок до 95%.

Как выяснил «Коммерсантъ», в проекте предлагалось анализировать с помощью ИИ признаки 70% блокируемых VPN-сервисов.

Однако Минцифры заявило, что в актуальной версии документа этой меры нет. По словам источника издания, сейчас трафик уже проверяют интеллектуальные алгоритмы, но к ИИ они не относятся.

Нейросеть могла бы искать VPN по косвенным признакам соединений. Проблема в том, что похожим образом могут выглядеть корпоративные подключения, облачные сервисы и голосовая связь.

Одна ошибка фильтра, и вместо обходного сервиса отваливается рабочий инструмент. Эксперты предупреждают: на больших объёмах трафика даже небольшая доля ошибок способна затронуть множество легитимных соединений.

Поэтому один из предложенных подходов — поручить модели поиск подозрительных узлов, а блокировать их после отдельной проверки.

RSS: Новости на портале Anti-Malware.ru