


На Kickstarter почти собрали деньги на myIDkey

myIDkey – аппаратный менеджер паролей из будущего

На сервисе Kickstarter сейчас собирают деньги на создание универсального менеджера паролей myIDkey. Разработчики продукта, хотят получить $150 тысяч. Кампания по сбору средств только стартовала, но пользователи уже вложили в эту идею около $113 тысяч, так что необходимые деньги разработчики легко получат.


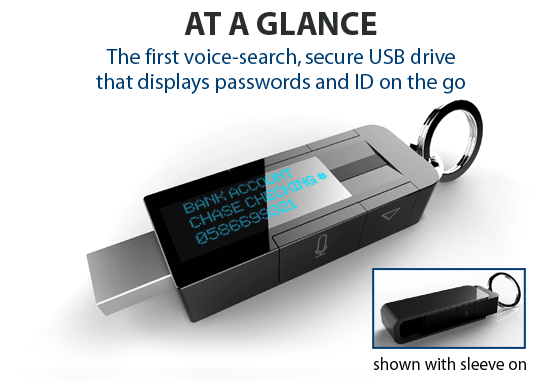
Предлагаемый продукт представляет собой навороченный аппаратный менеджер учетных записей и личных данных. Устройство специально спроектировано таким образом, чтобы его можно было легко использовать. Разумеется, продукт также оснащен мощнейшей системой шифрования (AES256), которая позволяет сохранить пароли в целостности. Новинка даже умеет самоуничтожаться при краже!


Судя по реакции пользователей, подобный продукт чрезвычайно интересен для сегодняшней публики, которой приходится работать с миллионом разнообразных паролей, номеров учетных записей и никнеймов. Запомнить весь этот объём информации сложно. Гораздо проще вставить myIDkey в USB-разъем компьютера и автоматически разблокировать почту, Facebook или Skype.


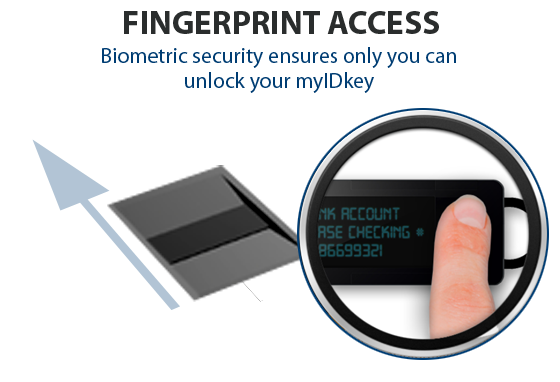
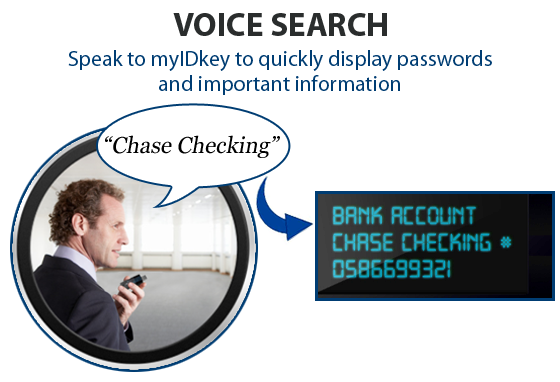
У устройства весьма необычный метод авторизации пользователя. Разблокировка происходит путем считывания отпечатка пальца владельца: сделайте свайп по сенсору и myIDkey будет разблокирован. Это позволит клиентам читать пароли и другую важную информацию прямо со встроенного жидкокристаллического экрана. Когда продукт был успешно авторизирован, пользователь сможет нажать секретную кнопку с изображением микрофона и произнести вслух специальный аудио-ключ, чтобы быстрее получить доступ к наиболее важным данным. Устройство также поддерживает голосовой поиск.


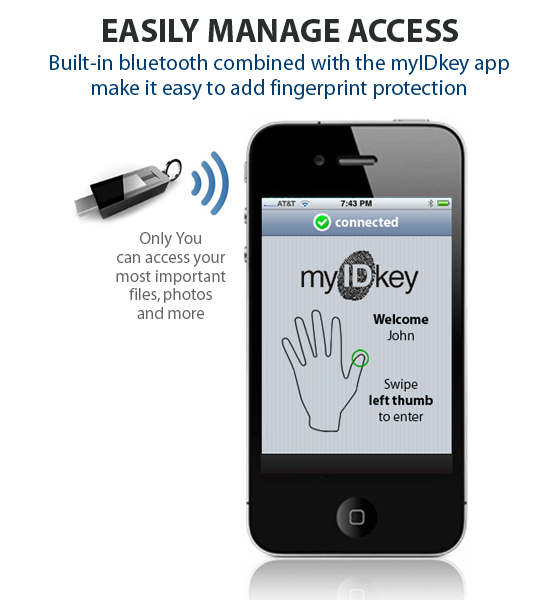
Благодаря поддержке Bluetooth этот менеджер может по беспроводным каналам связываться со смартфоном, планшетом или компьютером. Система позволит автоматически заполнять формы, вводить на сайтах пароли и логины. На этом функционал myIDkey не заканчивается. Аппарат также самостоятельно генерирует пароли и хранит их в своей памяти, чтобы вам не пришлось их запоминать.


Если вы пожертвуете на myIDkey $80 или больше, то получите одно устройство и сможете насладиться его уникальными возможностями. Предполагается, что первые поставки продукта начнутся в сентябре 2013 года.


Telegram превратили в пульт управления шпионским софтом HEAVYGRAM

Исследователи обнаружили 29 новых образцов HEAVYGRAM — многоступенчатого вредоноса для Windows, который охотится на журналистов, иранских диссидентов и критиков властей. Для управления заражёнными компьютерами операторы используют Telegram.

По данным исследования Group-IB, атака начинается с банальной, но рабочей социальной инженерии.

Злоумышленники представляются знакомыми или техподдержкой и присылают архивы якобы с Telegram, KeePass либо видеоредактором. Встречаются также WSF- и HTA-файлы, поддельные презентации и даже скринсейвер на персидском языке со списком отчисленных студентов.

После запуска цепочка подтягивает дополнительные компоненты через PowerShell, прописывается в автозагрузку Windows и добавляет свои каталоги в исключения Microsoft Defender. Основной имплант написан на Python и упакован с помощью PyInstaller, а для скрытого запуска может применять стороннюю загрузку DLL.


Главная фишка HEAVYGRAM — Telegram Bot API. Через ботов вредонос принимает команды, запускает произвольные инструкции в системе, делает скриншоты, собирает список процессов и отправляет украденные данные. Особенно неприятный трюк — кража файлов сессии Telegram Desktop, позволяющая угнать аккаунт без повторного ввода пароля.

Group-IB связывает кампанию с группировкой Handala Hack. Аналитики считают её интернет-персоной Void Manticore, также известной как Storm-0842 и Red Sandstorm и предположительно действующей в интересах иранской разведки.

Защитникам советуют следить за командами PowerShell, меняющими исключения Defender, ограничить запуск непроверенных скриптов и проверять подозрительные обращения к Telegram Bot API.

RSS: Новости на портале Anti-Malware.ru