


Страницу Jeep в Twitter взломали

Компания Jeep стала следующей жертвой хакеров

Взлом страниц крупных компаний в Twitter в последнее время стал настоящим спортом для хакеров. Не успели мы рассказать вам о том, как злоумышленники взломали учетную запись Burger King в Twitter, как в сети появилось сообщение о том, что хакеры завладели акаунтом авто-производителя Jeep.


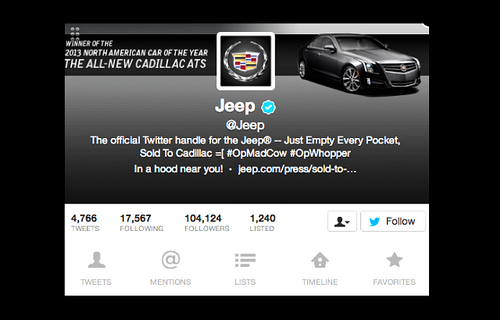
Как и злоумышленники, поменявшие логотип Burger King на символ McDonalds, хакеры, попортившие сетевое представительство Jeep, сказали, что компанию продали Cadillac и соответствующим образом изменили картинку в профиле.

Взломанная страница Jeep в Twitter.


«ПРИВЕТСТВУЕМ CADILLAC #300», – гласит первый твит на взломанной страничке. За этим замечанием последовал поток фотографий и смелых заявлений. Злоумышленники даже поменяли описание марки на страничке Jeep в Twitter.

Несмотря на многочисленные схожести со взломом Burger King, пока никто не может подтвердить, что аккаунт похитили те же люди. Впрочем, в обоих случаях используется хэштег «#OpMadCow». Напомним, что твиты во взломанной учетной записи Burger King включали в себя ссылки на хакерские группировки Anonymous и Lulzsec.

Впоследствии, между жертвами взлома завязалась теплая переписка. Burger King написала: «@Jeep рады, что у вас все по старому». Jeep ответила: «@BurgerKing Спасибо. Звоните, если захотите пересечься за бургером и поделиться историями. Мы подвезем».

Разумеется, главные конкуренты компаний – McDonalds и Cadillac поспешно выступили в Twitter с сообщениями, в которых говорилось, что они не имеют к случившемуся никакого отношения. Интересно, кто же окажется следующим. Может быть Sony, которая должна стать героиней новостных лент в ближайшее время из-за анонса PS4.

Подпишитесь на новости

Хакеры используют подписанные файлы ChatGPT и Claude для запуска вредоноса

Хотели ИИ-помощника, получили работу на чужой криптокошелёк. Исследователи обнаружили кампанию Yoba: злоумышленники распространяют вредоносные Windows-приложения под видом настольных клиентов ChatGPT и Claude. Приманки размещают в GitHub-репозиториях и на страницах GitHub.

Как рассказали специалисты Check Point Research, внутри архивов лежат настоящие подписанные исполняемые файлы OpenAI и Anthropic.

А рядом находится вредоносная библиотека, которую эти файлы загружают при запуске. Классическая сторонняя загрузка DLL: доверенный процесс запускает недоверенный код.


Взлома самих OpenAI или Anthropic исследование не выявило. Атакующие используют их файлы и репутацию, чтобы придать подделке убедительности.

Дальше Yoba закрепляется через планировщик задач Windows. Для получения полезной нагрузки задействует Telegram, DNS over HTTPS и файловый хостинг Catbox. Даже аватарка телеграм-канала участвует в формировании домена для связи.

В изученной цепочке конечной нагрузкой оказался майнер XMRig. Он приостанавливает добычу, когда пользователь активно работает за компьютером, — лишний раз палиться незачем. Но загрузчик способен доставлять и другие программы либо PowerShell-сценарии.

RSS: Новости на портале Anti-Malware.ru