


КНР открещивается от обвинений во взломе американских компаний

Китайцы резко отреагировали на обвинения Mandiant

Китайские власти резко выступили против обвинений американской компании Mandiant Corp, согласно которым китайская военная организация похитила существенные объемы данных у западных корпораций. Напомним, что эксперты по безопасности также назвали США «целью номер один» для китайских государственных хакеров.


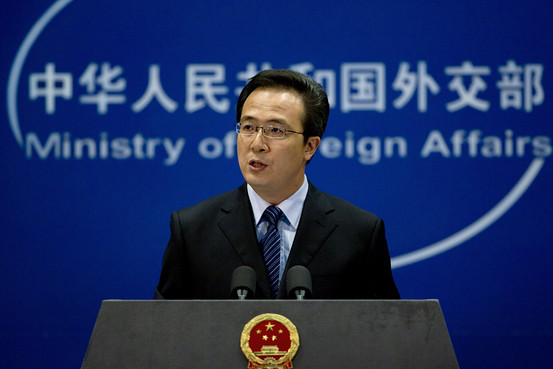
Проводя пресс-конференцию, представитель Китайского Министерства Иностранных Дел Хонг Леи полностью отрицал любые обвинения Mandiant Corp, которая заявила в недавнем отчете, что группа, связанная с Народно-освободительной армией, похитила данные у 100 американских компаний за прошедшие 7 лет.

«Кибератаки полностью анонимны. Очень сложно отследить источник атаки, поэтому я не могу понять, как американский отчет можно считать достоверным», – говорит господин Хонг.

В то же время, пресс-секретарь министерства сказал, что Китай сам часто оказывается жертвой сетевых взломщиков. Он также добавил, что большая часть этих атак исходит напрямую из США. По его словам, на Китай насылали вирусы, а китайские персональные компьютеры оказывались под контролем представителей иностранных держав.

Хонг Леи.

Когда его спросили, считает ли что правительство США ответственно за атаки, господин Хонг сказал, что он может лишь подтвердить, что нападения совершались с территории США. Он добавил, что не понимает, как представители США могли прийти к выводу, что государство КНР было причастно к сетевым нападениям.

Напомним, что представители Mandiant Corp. написали в 74-страничном отчете, что группа взломщиков, связанная с People's Liberation Army с 2006 года украла данные у 141 компании (115 из которых были расположены в США). Mandiant не указала точные названия пострадавших компаний, однако добавила, что китайцы напали на огромное количество технологических, информационных и энергетических компаний.

Тем не менее, Китайское Министерство Обороны полностью отрицает свое участие в атаках: «Китайские военные никогда не поддерживали хакерскую деятельность, поэтому заявлять, что к нападениям причастны китайские военные непрофессионально».

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru