


Неизвестные взломали микро-блог Burger King

Burger King извинилась за взлом страницы в Twitter

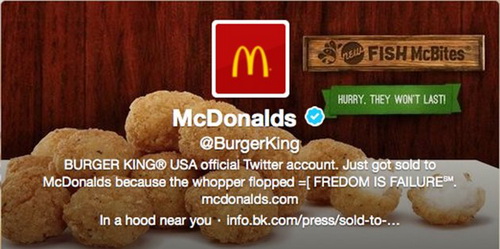
В социальной сети Twitter была взломана учетная запись ресторанной сети Burger King. На странице были опубликованы различные сомнительные сообщения. Также картинка профиля была изменена на логотип конкурирующей сети McDonald's.


Твиты от взломанной учетной записи остановились спустя час после взлома. Burger King напрямую связалась с администрацией Twitter и постаралась заблокировать собственную учетную запись. К концу дня компания вернула контроль свой аккаунт. Обычно Burger King рассылает сообщения через Twitter несколько раз в неделю, продвигая продукты или задавая постоянным клиентам маркетинговые вопросы.

Взломанная страничка Burger King в Twitter.

Вчера на взломанной страничке хакеры шутили так: «Мы только что продались McDonalds!». Всего было сделано около 55 твитов, в которых содержались неприятные эпитеты и оскорбительные выражения. Burger King не знает, кто осуществил взлом. Отметим, что аккаунты компании в других сетях не были повреждены. Сейчас ведется расследование, однако никто толком не может сообщить, сколько людей знали пароль для сервиса. Впрочем, разработчики недавно опубликовали извинения перед своими клиентами и пользователями Twitter:

«Не далее как вчера была взломана наша учетная запись в Twitter. Узнав об этом, наша команда немедленно позвонила администрации Twitter, которая помогла приостановить работу взломанного аккаунта. Сейчас мы вернули контроль. Мы приносим извинения всем нашим верным фанатам  и подписчикам, которые получили неприятные сообщения. Будьте уверены, наша учетная запись снова работает в штатном режиме», – говорят представители Burger King.

Все конкуренты ресторанной сети с пониманием отнеслись к проблеме и воздержались от шуток. McDonald's даже начала оправдываться в Twiiter. Напомним, что в начале месяца руководство Twitter официально признало, что кибер-взломщики могли похитить пароли и логины 250 тысяч пользователей.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru