


Новые Zero-day уязвимости Adobe PDF

Новые Zero-day уязвимости Adobe PDF

Корпорация Symantec сообщает об обнаружении интернет-активности, эксплуатирующей новые уязвимости нулевого дня (CVE-2013-0640, CVE-2013-0641) в продуктах Adobe Reader и Adobe Acrobat XI и более ранних версий. Компания Adobe пока не выпустила исправления по этим уязвимостям, но опубликовала рекомендации по противодействию эксплуатирующим их атакам. Решение для защиты от вирусов на уровне почтовых серверов Symantec Mail Security обеспечивает защиту от этих атак, предотвращая загрузку вредоносных PDF-файлов.

Изначально интернет-сообщество опиралось на отчёт о новой 0-day уязвимости, опубликованный компанией FireEye. В нём сообщалось, что в результате её успешной эксплуатации на компьютер были загружены несколько файлов. Анализ экспертов Symantec подтверждает такую возможность.


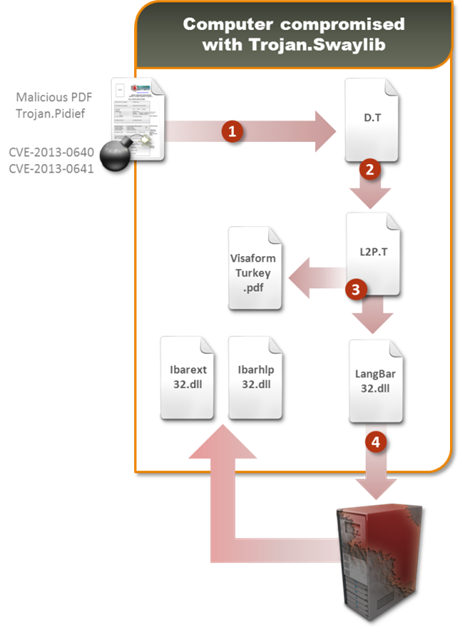
Рисунок. 1. Атака посредством CVE-2013-0640


Атака, этапы которой показаны выше на рис. 1, проходит следующим образом:

  1. Вредоносный PDF-файл устанавливает DLL-библиотеку под названием D.T;
  2. D.T декодирует и устанавливает DLL-библиотеку под названием L2P.T;
  3. L2P.T создает в реестре ключи автозапуска и загружает на компьютер библиотеку-загрузчик LangBar32.dll;
  4. LangBar32.dll с сервера злоумышленников скачивает дополнительное вредоносное ПО с бэкдор- и кейлоггер-функционалом.

На этих этапах атаки продукты Symantec идентифицируют вредоносные программы как Trojan.Pidief и Trojan.Swaylib (изначально − как Trojan Horse). Помимо этого, с целью выявления данного эксплойта было выпущено дополнительное определение (сигнатура) для системы предотвращения вторжений (IPS) Web Attack: Malicious PDF File Download 5.

Дальнейшее исследование показало, что PDF-файл, примененный в атаке, нейтрализуется продуктом Symantec Mail Security, а используемые в ходе атаки PDF-файлы идентифицируются облачными технологиями детектирования Symantec как WS.Malware.2.

Подпишитесь на новости

На Android станет проще устанавливать приложения вне Google Play

Google открыла регистрацию в программе Registered App Stores. Одобренные сторонние магазины смогут устанавливать приложения в одно касание (без дополнительных системных подтверждений) и обновлять их в фоне.

Условия опубликованы на официальной странице программы Android Developers. Новые возможности заработают с 1 декабря 2026 года на устройствах с Android 17 QPR2 и новее. Россия входит в список поддерживаемых стран.

Для владельцев магазинов удобство платное: регистрационный взнос составляет $10 тысяч ежегодно. Оплатить его нужно ещё до начала проверки заявки. Кроме того, участники обязаны передавать Google весь каталог APK и последующие обновления для сканирования на вредоносные программы.

Требования включают проверку организации, прозрачные правила распространения приложений, защиту персональных данных и борьбу с вредоносами.

Если потенциально опасными окажутся более 1% попыток установки или 2% приложений каталога за 30 дней, Google предусмотрела дополнительные сборы за проверку и устранение рисков.

Участие добровольное: магазины вне программы смогут продолжать работу с прежней процедурой установки. Пользователям обещают меньше лишних окон, а владельцам альтернативных площадок предлагают ежегодный счёт и регулярную проверку каталога.

RSS: Новости на портале Anti-Malware.ru