


Новые Zero-day уязвимости Adobe PDF

Новые Zero-day уязвимости Adobe PDF

Корпорация Symantec сообщает об обнаружении интернет-активности, эксплуатирующей новые уязвимости нулевого дня (CVE-2013-0640, CVE-2013-0641) в продуктах Adobe Reader и Adobe Acrobat XI и более ранних версий. Компания Adobe пока не выпустила исправления по этим уязвимостям, но опубликовала рекомендации по противодействию эксплуатирующим их атакам. Решение для защиты от вирусов на уровне почтовых серверов Symantec Mail Security обеспечивает защиту от этих атак, предотвращая загрузку вредоносных PDF-файлов.

Изначально интернет-сообщество опиралось на отчёт о новой 0-day уязвимости, опубликованный компанией FireEye. В нём сообщалось, что в результате её успешной эксплуатации на компьютер были загружены несколько файлов. Анализ экспертов Symantec подтверждает такую возможность.


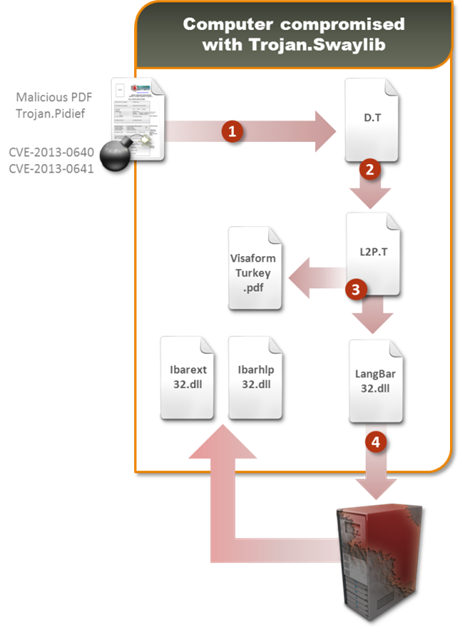
Рисунок. 1. Атака посредством CVE-2013-0640


Атака, этапы которой показаны выше на рис. 1, проходит следующим образом:

  1. Вредоносный PDF-файл устанавливает DLL-библиотеку под названием D.T;
  2. D.T декодирует и устанавливает DLL-библиотеку под названием L2P.T;
  3. L2P.T создает в реестре ключи автозапуска и загружает на компьютер библиотеку-загрузчик LangBar32.dll;
  4. LangBar32.dll с сервера злоумышленников скачивает дополнительное вредоносное ПО с бэкдор- и кейлоггер-функционалом.

На этих этапах атаки продукты Symantec идентифицируют вредоносные программы как Trojan.Pidief и Trojan.Swaylib (изначально − как Trojan Horse). Помимо этого, с целью выявления данного эксплойта было выпущено дополнительное определение (сигнатура) для системы предотвращения вторжений (IPS) Web Attack: Malicious PDF File Download 5.

Дальнейшее исследование показало, что PDF-файл, примененный в атаке, нейтрализуется продуктом Symantec Mail Security, а используемые в ходе атаки PDF-файлы идентифицируются облачными технологиями детектирования Symantec как WS.Malware.2.

Подпишитесь на новости

Российский бизнес потратил $909 млн на иностранные ИТ-услуги за квартал

Российские компании увеличили закупки зарубежных ИТ-услуг на 30% за квартал. Во втором квартале 2026 года расходы достигли $909 млн — примерно 74,6 млрд рублей. Пока рынок обсуждает технологическую независимость, счета за иностранные сервисы продолжают расти.

Об этом пишут «Известия», проанализировав данные Банка России и опросив участников рынка. В статистику входят программы и лицензии, разработка ПО, обработка и хранение данных, создание сайтов и обслуживание ИТ-систем.

Одна из причин, по оценке директора по стратегическим партнёрствам Kodik Михаила Хулапова, — сложности с поставками вычислительного оборудования. Вместо покупки серверов компании арендуют мощности за рубежом. Железо не пересекает границу, зато платежи за его использование — вполне.

Дополнительный спрос создают разработчики ИИ, которым нужны большие вычислительные ресурсы, считает эксперт НТИ Олег Яблоков. Покупать собственную инфраструктуру дорого, а аренда позволяет получить мощности под конкретную задачу.

Среди возможных факторов участники рынка также называют расходы на подписки зарубежных нейросетей и нехватку свободных мощностей у российских провайдеров.

При этом общий показатель не раскрывает, сколько именно денег ушло на облака, лицензии или ИИ.

RSS: Новости на портале Anti-Malware.ru