


Новые Zero-day уязвимости Adobe PDF

Новые Zero-day уязвимости Adobe PDF

Корпорация Symantec сообщает об обнаружении интернет-активности, эксплуатирующей новые уязвимости нулевого дня (CVE-2013-0640, CVE-2013-0641) в продуктах Adobe Reader и Adobe Acrobat XI и более ранних версий. Компания Adobe пока не выпустила исправления по этим уязвимостям, но опубликовала рекомендации по противодействию эксплуатирующим их атакам. Решение для защиты от вирусов на уровне почтовых серверов Symantec Mail Security обеспечивает защиту от этих атак, предотвращая загрузку вредоносных PDF-файлов.

Изначально интернет-сообщество опиралось на отчёт о новой 0-day уязвимости, опубликованный компанией FireEye. В нём сообщалось, что в результате её успешной эксплуатации на компьютер были загружены несколько файлов. Анализ экспертов Symantec подтверждает такую возможность.


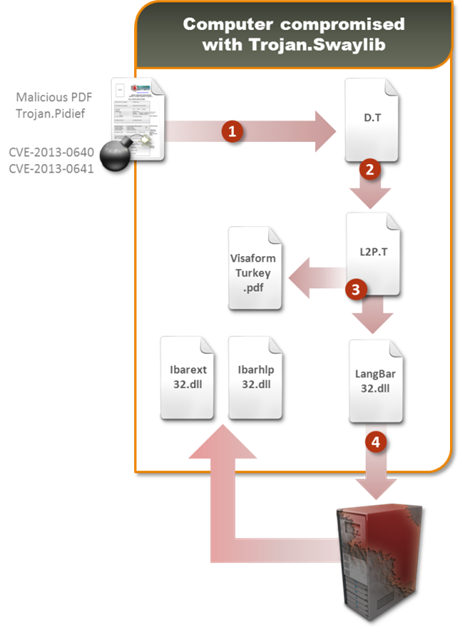
Рисунок. 1. Атака посредством CVE-2013-0640


Атака, этапы которой показаны выше на рис. 1, проходит следующим образом:

  1. Вредоносный PDF-файл устанавливает DLL-библиотеку под названием D.T;
  2. D.T декодирует и устанавливает DLL-библиотеку под названием L2P.T;
  3. L2P.T создает в реестре ключи автозапуска и загружает на компьютер библиотеку-загрузчик LangBar32.dll;
  4. LangBar32.dll с сервера злоумышленников скачивает дополнительное вредоносное ПО с бэкдор- и кейлоггер-функционалом.

На этих этапах атаки продукты Symantec идентифицируют вредоносные программы как Trojan.Pidief и Trojan.Swaylib (изначально − как Trojan Horse). Помимо этого, с целью выявления данного эксплойта было выпущено дополнительное определение (сигнатура) для системы предотвращения вторжений (IPS) Web Attack: Malicious PDF File Download 5.

Дальнейшее исследование показало, что PDF-файл, примененный в атаке, нейтрализуется продуктом Symantec Mail Security, а используемые в ходе атаки PDF-файлы идентифицируются облачными технологиями детектирования Symantec как WS.Malware.2.

Подпишитесь на новости

Обвиняемый в убийстве инсценировал смерть с помощью ИИ и козы в Индии

ИИ уже помогает писать код и рисовать презентации, а житель Индии решил с его помощью организовать собственные похороны. По версии полиции, 38-летний Раджкумар Раджбхар использовал поддельное изображение кремации, чтобы избежать суда по делу об убийстве.

Как сообщает NDTV со ссылкой на полицию, мужчина находился под залогом по делу о гибели Йогеша Сингха в 2016 году. Во время разбирательства в суд поступило свидетельство о смерти самого обвиняемого.

За документом, утверждают правоохранители, стояла постановка. Вместо человеческого тела кремировали козу, а с помощью ИИ подготовили изображение с лицом Раджбхара на погребальном костре.

Для убедительности добавили фотографии похоронной процессии и обрядов. На основании представленных материалов было выдано свидетельство о смерти.


Полиция считает, что у инсценировки была и финансовая цель. Раджбхар собирал у людей деньги, обещая вложить их на фондовом рынке. Исчезновение в статусе покойника должно было избавить его и от необходимости возвращать средства.

25 октября мужчину задержали возле места его проживания в штате Уттар-Прадеш. Теперь ему предстоит продолжить участие в процессе по делу об убийстве. Дополнительно возбуждено дело о подделке документов.

RSS: Новости на портале Anti-Malware.ru