


Новые Zero-day уязвимости Adobe PDF

Новые Zero-day уязвимости Adobe PDF

Корпорация Symantec сообщает об обнаружении интернет-активности, эксплуатирующей новые уязвимости нулевого дня (CVE-2013-0640, CVE-2013-0641) в продуктах Adobe Reader и Adobe Acrobat XI и более ранних версий. Компания Adobe пока не выпустила исправления по этим уязвимостям, но опубликовала рекомендации по противодействию эксплуатирующим их атакам. Решение для защиты от вирусов на уровне почтовых серверов Symantec Mail Security обеспечивает защиту от этих атак, предотвращая загрузку вредоносных PDF-файлов.

Изначально интернет-сообщество опиралось на отчёт о новой 0-day уязвимости, опубликованный компанией FireEye. В нём сообщалось, что в результате её успешной эксплуатации на компьютер были загружены несколько файлов. Анализ экспертов Symantec подтверждает такую возможность.


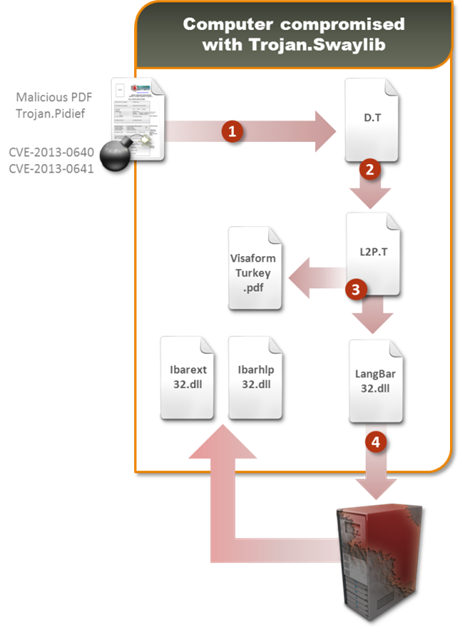
Рисунок. 1. Атака посредством CVE-2013-0640


Атака, этапы которой показаны выше на рис. 1, проходит следующим образом:

  1. Вредоносный PDF-файл устанавливает DLL-библиотеку под названием D.T;
  2. D.T декодирует и устанавливает DLL-библиотеку под названием L2P.T;
  3. L2P.T создает в реестре ключи автозапуска и загружает на компьютер библиотеку-загрузчик LangBar32.dll;
  4. LangBar32.dll с сервера злоумышленников скачивает дополнительное вредоносное ПО с бэкдор- и кейлоггер-функционалом.

На этих этапах атаки продукты Symantec идентифицируют вредоносные программы как Trojan.Pidief и Trojan.Swaylib (изначально − как Trojan Horse). Помимо этого, с целью выявления данного эксплойта было выпущено дополнительное определение (сигнатура) для системы предотвращения вторжений (IPS) Web Attack: Malicious PDF File Download 5.

Дальнейшее исследование показало, что PDF-файл, примененный в атаке, нейтрализуется продуктом Symantec Mail Security, а используемые в ходе атаки PDF-файлы идентифицируются облачными технологиями детектирования Symantec как WS.Malware.2.

Подпишитесь на новости

Яндекс вернул доступ к 96% данных на Диске, но ограничения ещё остались

Яндекс восстановил доступ к 96% данных на Диске после атак на дата-центры. Документы, фотографии, видео и другие файлы снова можно открывать, скачивать и отправлять другим. Однако для части пользователей возвращение к привычной работе ещё продолжается.

О ходе восстановления компания рассказывает на официальной странице статуса сервисов Яндекс 360.

Кто-то уже получил доступ ко всему, а у кого-то показатель ниже: мощности Диска ещё переносят между площадками. Компания обещает, что в ближайшие дни доступных файлов станет больше.

Базовые функции — загрузка, скачивание и синхронизация — работают. Но браузерная версия пока с ограничениями: скачать папку, альбом или несколько файлов одним махом не получится. Для этого Яндекс предлагает использовать клиент для компьютера либо API.

Часть файлов стала недоступна после атак на дата-центры, повредивших инфраструктуру компании. Теперь Яндекс распределяет ресурсы между сторонними независимыми площадками, чтобы повысить устойчивость сервисов.

Работа над оставшимися файлами и функциями продолжается. Точную дату полного восстановления компания в сообщении не назвала.

RSS: Новости на портале Anti-Malware.ru