


Морозная атака на шифрование в Android

Морозная атака на шифрование в Android

Двое исследователей из Университета Эрлангена, в Германии, продемонстрировали способ получения зашифрованной информации смартфона под управлением Android, используя… морозилку


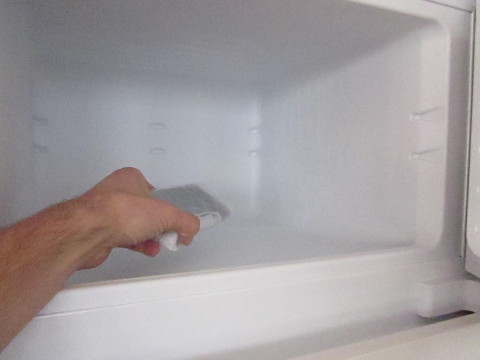
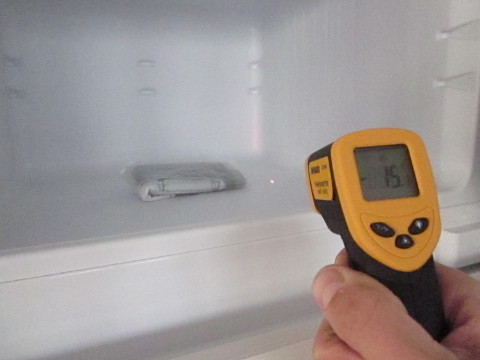
Для получения доступа к ключу шифрования, хранящемся в памяти телефона, исследователи поместили устройство в морозильную камеру на час, в последствии чего, сохранив содержимое памяти телефона — практически в буквальном смысле — заморозив. Получение ключа шифрования из устройства было осуществлено при помощи так называемой атаки через холодную загрузку, сообщает habrahabr.ru.

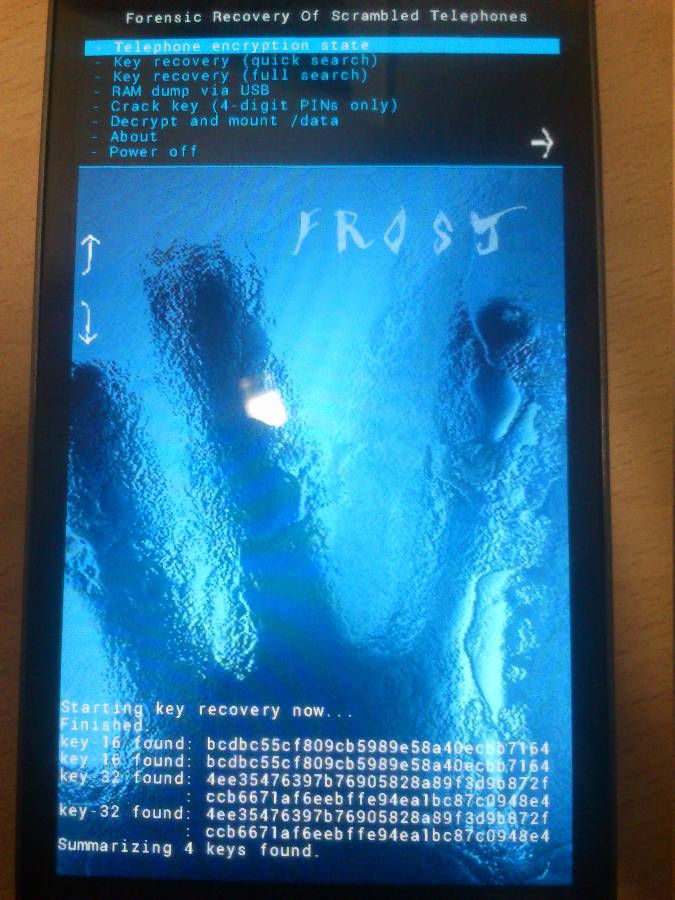
Заморозив устройство до температуры ниже -10 градусов, можно обеспечить сохранение данных в энергозависимой памяти на короткий временной период без питания устройства. Тило Мюллер (Tilo Müller) и Майкл Шпрайценбарт (Michael Spreitzenbarth) воспользовались этой уязвимостью для отсоединения батареи устройства для последующей перезагрузки. Затем, запустив загрузчик, они перепрошили устройство своей прошивкой под говорящим названием «Frost». Для того, чтобы это сработало, загрузчик должен быть уже разблокирован, так как любая разблокировка приведет к удалению всех пользовательских данных смартфона. «Frost», затем проводит поиск в памяти ключа шифрования (среди прочей информации) для расшифровки пользовательских данных, хранящихся в энергонезависимой памяти устройства.

Начиная с версии 4.0, Android предоставляет возможность шифровать персональные данные (в случае активации пользователем соответствующего чекбокса в настройках). В дополнение к ключу шифрования, «Frost» также удалось получить другие типы персональных данных из замороженной памяти смартфона, в частности: текстовые данные доступа к Wi-Fi, историю переписки из приложения WhatsApp, книгу контактов устройства и фотографии сделанные с телефона.


Подпишитесь на новости

В UEFI нашли критическую дыру: сервер можно атаковать ещё до загрузки ОС

Операционная система ещё не запустилась, а чужой код уже работает. В EDK II — открытой основе UEFI-прошивок, которую используют многие производители серверов, — обнаружили критическую уязвимость CVE-2026-97631 с 9,5 балла из 10 по CVSS. Она позволяет атаковать машину во время сетевой загрузки PXE.

Детали разработчики раскрыли в официальном уведомлении. Проблему нашли Алекс Матросов из Anthropic и Дэн Холмс-Митра из Google.

Ошибка затрагивает обработку ICMP-сообщений при загрузке по IPv4 и IPv6: слишком большой пакет переполняет буфер и повреждает память.

Результат — зависание загрузки либо выполнение кода с максимальными привилегиями в среде UEFI. Причём до того, как Secure Boot и механизмы измеренной загрузки проверят компоненты ОС. Защита Windows или Linux в этот момент ещё даже не вышла на смену.

Но для эксплуатации должны сложиться определённые условия: машина должна загружаться по сети, а вредоносный пакет — попасть к ней именно в этот момент. Для выполнения кода атакующему также нужно знать конкретную сборку прошивки. Одного универсального пакета для захвата всех серверов здесь нет.

По данным Ars Technica, публикацию согласовывали на январь, однако исправление появилось в открытом pull request ещё в сентябре. Теперь детали доступны как защитникам, так и тем, кто предпочитает ломать.

Администраторам стоит проверить уведомления производителя и доступность обновления BIOS/UEFI. Если PXE не нужен, сетевую загрузку рекомендуют отключить.

RSS: Новости на портале Anti-Malware.ru