


Морозная атака на шифрование в Android

Морозная атака на шифрование в Android

Двое исследователей из Университета Эрлангена, в Германии, продемонстрировали способ получения зашифрованной информации смартфона под управлением Android, используя… морозилку


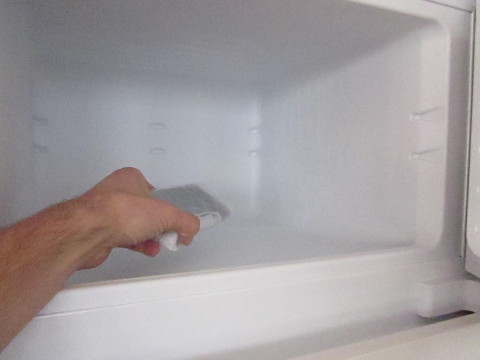
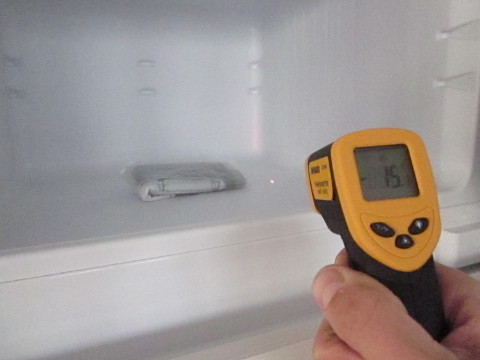
Для получения доступа к ключу шифрования, хранящемся в памяти телефона, исследователи поместили устройство в морозильную камеру на час, в последствии чего, сохранив содержимое памяти телефона — практически в буквальном смысле — заморозив. Получение ключа шифрования из устройства было осуществлено при помощи так называемой атаки через холодную загрузку, сообщает habrahabr.ru.

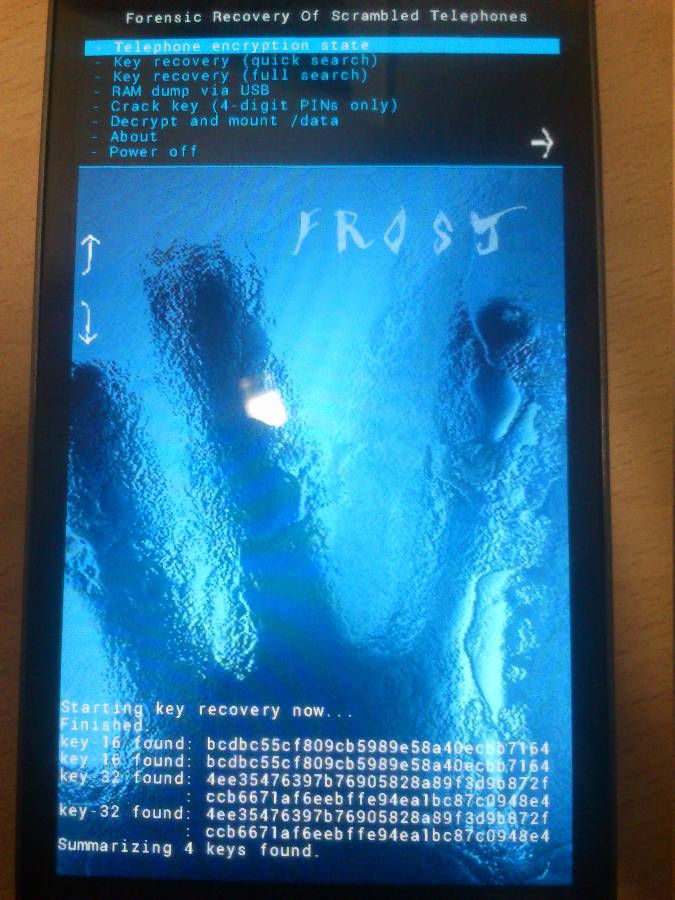
Заморозив устройство до температуры ниже -10 градусов, можно обеспечить сохранение данных в энергозависимой памяти на короткий временной период без питания устройства. Тило Мюллер (Tilo Müller) и Майкл Шпрайценбарт (Michael Spreitzenbarth) воспользовались этой уязвимостью для отсоединения батареи устройства для последующей перезагрузки. Затем, запустив загрузчик, они перепрошили устройство своей прошивкой под говорящим названием «Frost». Для того, чтобы это сработало, загрузчик должен быть уже разблокирован, так как любая разблокировка приведет к удалению всех пользовательских данных смартфона. «Frost», затем проводит поиск в памяти ключа шифрования (среди прочей информации) для расшифровки пользовательских данных, хранящихся в энергонезависимой памяти устройства.

Начиная с версии 4.0, Android предоставляет возможность шифровать персональные данные (в случае активации пользователем соответствующего чекбокса в настройках). В дополнение к ключу шифрования, «Frost» также удалось получить другие типы персональных данных из замороженной памяти смартфона, в частности: текстовые данные доступа к Wi-Fi, историю переписки из приложения WhatsApp, книгу контактов устройства и фотографии сделанные с телефона.


Подпишитесь на новости

VPN и исчезающие сообщения стали аргументами в пользу ареста

Привычные инструменты обеспечения конфиденциальности получили неожиданную трактовку. По словам члена СПЧ Евы Меркачевой, следствие стало ссылаться на VPN, шифрование трафика и исчезающие сообщения как на меры конспирации, обосновывая необходимость заключения подозреваемых под стражу.

О таких случаях Меркачева рассказала в авторской статье для «Московского комсомольца», сославшись на судебные постановления в распоряжении правозащитников.

В описанной ею логике следствия средства анонимизации, сквозное шифрование, автоудаление сообщений и сокрытие контактов могут указывать на возможность воспрепятствовать расследованию или воздействовать на пока не установленных лиц.

Один из приведённых примеров касается московского врача-терапевта, которого заподозрили в оправдании терроризма из-за публикации четырёхлетней давности. По данным Меркачевой, при избрании ареста суд сослался в том числе на эти доводы следствия.

Однако важно отметить, что в этом случае речь не об аресте исключительно за установленный VPN или включённое автоудаление переписки. Правозащитница описывает использование таких функций как дополнительных аргументов при выборе меры пресечения по уголовному делу.

Число постановлений и подробности всех случаев в статье не приведены.

RSS: Новости на портале Anti-Malware.ru