


Европол оставновил интернет-шантажистов из Испании

В Испании накрыли группу интернет-вымогателей

Европейским полицейским удалось разрушить планы одной из самых успешных группировок киберпреступников за последние годы. С помощью специального вредоносного программного обеспечения злодеи украли миллионы евро. Они обокрали пользователей из 30 стран мира. Большинство жертв были жителями Европы.


Русского главу группировки задержали в крупнейшем городе Объединенных Арабских Эмиратов – городе Дубаи в декабре 2012 года. В феврале текущего года испанским полицейским удалось поймать ещё 10 участников преступной группировки: 6 русских, 2 украинцев и 4 грузин. В момент задержания все они находились в южном регионе страны Коста-дель-Соль, который известен своими курортами. Правоохранители подозревают, что именно здесь находилась главная база нарушителей. Несмотря на очевидный успех, полиция продолжает поиски других возможных участников группы и считает, что ячейки бандитов могут действовать за пределами Европы.

Для нелегального заработка хакеры придумали весьма хитроумный вирус. Если он попадал на компьютер пользователя, то машина сразу же блокировалась с фальшивым уведомлением от полиции. При этом за снятие блокировки от человека требовалось $134. Специалисты считают, что бандиты выходили на потенциальных жертв, проверяя их историю интернет-запросов и выискивая примеры нелегального пользования Сетью.

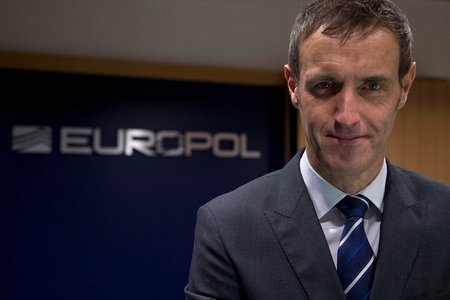
Директор Европола Роб Уэйнрайт.


«Это первый большой успех борьбы с подобным явлением, которое мы обнаружили всего несколько лет назад. Интересно, что такой обман будет прибыльным, даже если сумму заплатит только 2% от всех пользователей», – сказал директор Европола Роб Уэйнрайт (Rob Wainwright).

Специалист подсчитал, что поддельные штрафы заплатило 3% людей. Представители Европола не указали, сколько денег мошенники заработали на этой схеме. По подсчётам экспертов только в Испании хакерами было получено более $1,3 млн, сказал глава правительства страны Франциско Мартинес (Francisco Martínez). Кстати, с собой у задержанных злоумышленников было найдено 26 тысяч евро наличными, которые они собирали отправить в Россию.

Американские специалисты по компьютерной безопасности считают, что в год киберпреступники зарабатывают до $5 млн, но подчеркнули, что это заниженная цифра.

Подпишитесь на новости

Apple ужесточит доступ приложений в macOS из-за распространения ИИ-агентов

Apple меняет системные разрешения в macOS, которые открывают приложениям широкий доступ к данным на яблочных устройствах. Поводом стали ИИ-агенты: они работают прямо на компьютере, управляют файлами и программами от имени пользователя, и им часто выдают полный доступ к диску.

Изменения появятся в macOS 27.3, сейчас они доступны во второй бета-версии. Подробности Apple опубликовала на сайте для разработчиков.

Раздел «Управление устройством и доступ к данным» разделят на две настройки: System & App Protection Override, которая отключает встроенную защиту системы и приложений, и Accessibility для вспомогательных технологий.

Разрешение будет выдаваться одним способом: пользователь выбирает нужное приложение из списка. Apple советует давать право на отключение защиты только тем программам, которым оно действительно нужно, а полный доступ к диску ограничивать конкретными папками.

Приложение можно будет настроить так, чтобы оно спрашивало разрешение при каждом обращении. Когда одна программа управляет другой, система покажет специальный индикатор.

Выданные раньше разрешения продолжат действовать. Разработчикам Apple рекомендует обновить сценарии первого запуска и научить приложения работать с ограниченным доступом.

Программы для резервного копирования и вспомогательные технологии смогут получить специальные разрешения, чтобы новые пользователи не заметили разницы.

В октябре Apple пообещала пересмотреть настройки безопасности после двух случаев. Журналист рассказал, что приложение Muse от Meta (корпорация Meta признана экстремистской и запрещена в России) получило доступ к его личным сообщениям без разрешения, а Wired сообщил об уязвимости ChatGPT для macOS, через которую злоумышленники могли добраться до конфиденциальных данных.

RSS: Новости на портале Anti-Malware.ru