


Европол оставновил интернет-шантажистов из Испании

В Испании накрыли группу интернет-вымогателей

Европейским полицейским удалось разрушить планы одной из самых успешных группировок киберпреступников за последние годы. С помощью специального вредоносного программного обеспечения злодеи украли миллионы евро. Они обокрали пользователей из 30 стран мира. Большинство жертв были жителями Европы.


Русского главу группировки задержали в крупнейшем городе Объединенных Арабских Эмиратов – городе Дубаи в декабре 2012 года. В феврале текущего года испанским полицейским удалось поймать ещё 10 участников преступной группировки: 6 русских, 2 украинцев и 4 грузин. В момент задержания все они находились в южном регионе страны Коста-дель-Соль, который известен своими курортами. Правоохранители подозревают, что именно здесь находилась главная база нарушителей. Несмотря на очевидный успех, полиция продолжает поиски других возможных участников группы и считает, что ячейки бандитов могут действовать за пределами Европы.

Для нелегального заработка хакеры придумали весьма хитроумный вирус. Если он попадал на компьютер пользователя, то машина сразу же блокировалась с фальшивым уведомлением от полиции. При этом за снятие блокировки от человека требовалось $134. Специалисты считают, что бандиты выходили на потенциальных жертв, проверяя их историю интернет-запросов и выискивая примеры нелегального пользования Сетью.

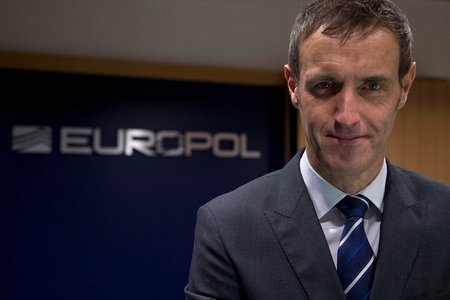
Директор Европола Роб Уэйнрайт.


«Это первый большой успех борьбы с подобным явлением, которое мы обнаружили всего несколько лет назад. Интересно, что такой обман будет прибыльным, даже если сумму заплатит только 2% от всех пользователей», – сказал директор Европола Роб Уэйнрайт (Rob Wainwright).

Специалист подсчитал, что поддельные штрафы заплатило 3% людей. Представители Европола не указали, сколько денег мошенники заработали на этой схеме. По подсчётам экспертов только в Испании хакерами было получено более $1,3 млн, сказал глава правительства страны Франциско Мартинес (Francisco Martínez). Кстати, с собой у задержанных злоумышленников было найдено 26 тысяч евро наличными, которые они собирали отправить в Россию.

Американские специалисты по компьютерной безопасности считают, что в год киберпреступники зарабатывают до $5 млн, но подчеркнули, что это заниженная цифра.

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru