


Европол оставновил интернет-шантажистов из Испании

В Испании накрыли группу интернет-вымогателей

Европейским полицейским удалось разрушить планы одной из самых успешных группировок киберпреступников за последние годы. С помощью специального вредоносного программного обеспечения злодеи украли миллионы евро. Они обокрали пользователей из 30 стран мира. Большинство жертв были жителями Европы.


Русского главу группировки задержали в крупнейшем городе Объединенных Арабских Эмиратов – городе Дубаи в декабре 2012 года. В феврале текущего года испанским полицейским удалось поймать ещё 10 участников преступной группировки: 6 русских, 2 украинцев и 4 грузин. В момент задержания все они находились в южном регионе страны Коста-дель-Соль, который известен своими курортами. Правоохранители подозревают, что именно здесь находилась главная база нарушителей. Несмотря на очевидный успех, полиция продолжает поиски других возможных участников группы и считает, что ячейки бандитов могут действовать за пределами Европы.

Для нелегального заработка хакеры придумали весьма хитроумный вирус. Если он попадал на компьютер пользователя, то машина сразу же блокировалась с фальшивым уведомлением от полиции. При этом за снятие блокировки от человека требовалось $134. Специалисты считают, что бандиты выходили на потенциальных жертв, проверяя их историю интернет-запросов и выискивая примеры нелегального пользования Сетью.

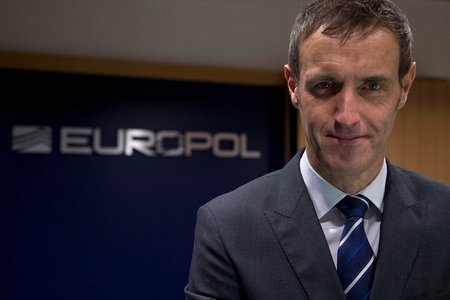
Директор Европола Роб Уэйнрайт.


«Это первый большой успех борьбы с подобным явлением, которое мы обнаружили всего несколько лет назад. Интересно, что такой обман будет прибыльным, даже если сумму заплатит только 2% от всех пользователей», – сказал директор Европола Роб Уэйнрайт (Rob Wainwright).

Специалист подсчитал, что поддельные штрафы заплатило 3% людей. Представители Европола не указали, сколько денег мошенники заработали на этой схеме. По подсчётам экспертов только в Испании хакерами было получено более $1,3 млн, сказал глава правительства страны Франциско Мартинес (Francisco Martínez). Кстати, с собой у задержанных злоумышленников было найдено 26 тысяч евро наличными, которые они собирали отправить в Россию.

Американские специалисты по компьютерной безопасности считают, что в год киберпреступники зарабатывают до $5 млн, но подчеркнули, что это заниженная цифра.

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru