


Европол оставновил интернет-шантажистов из Испании

В Испании накрыли группу интернет-вымогателей

Европейским полицейским удалось разрушить планы одной из самых успешных группировок киберпреступников за последние годы. С помощью специального вредоносного программного обеспечения злодеи украли миллионы евро. Они обокрали пользователей из 30 стран мира. Большинство жертв были жителями Европы.


Русского главу группировки задержали в крупнейшем городе Объединенных Арабских Эмиратов – городе Дубаи в декабре 2012 года. В феврале текущего года испанским полицейским удалось поймать ещё 10 участников преступной группировки: 6 русских, 2 украинцев и 4 грузин. В момент задержания все они находились в южном регионе страны Коста-дель-Соль, который известен своими курортами. Правоохранители подозревают, что именно здесь находилась главная база нарушителей. Несмотря на очевидный успех, полиция продолжает поиски других возможных участников группы и считает, что ячейки бандитов могут действовать за пределами Европы.

Для нелегального заработка хакеры придумали весьма хитроумный вирус. Если он попадал на компьютер пользователя, то машина сразу же блокировалась с фальшивым уведомлением от полиции. При этом за снятие блокировки от человека требовалось $134. Специалисты считают, что бандиты выходили на потенциальных жертв, проверяя их историю интернет-запросов и выискивая примеры нелегального пользования Сетью.

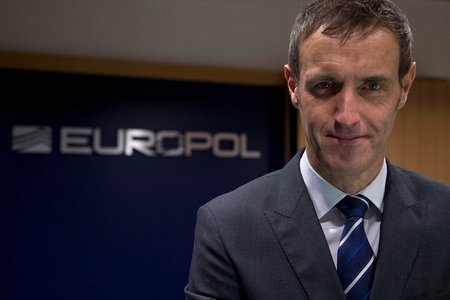
Директор Европола Роб Уэйнрайт.


«Это первый большой успех борьбы с подобным явлением, которое мы обнаружили всего несколько лет назад. Интересно, что такой обман будет прибыльным, даже если сумму заплатит только 2% от всех пользователей», – сказал директор Европола Роб Уэйнрайт (Rob Wainwright).

Специалист подсчитал, что поддельные штрафы заплатило 3% людей. Представители Европола не указали, сколько денег мошенники заработали на этой схеме. По подсчётам экспертов только в Испании хакерами было получено более $1,3 млн, сказал глава правительства страны Франциско Мартинес (Francisco Martínez). Кстати, с собой у задержанных злоумышленников было найдено 26 тысяч евро наличными, которые они собирали отправить в Россию.

Американские специалисты по компьютерной безопасности считают, что в год киберпреступники зарабатывают до $5 млн, но подчеркнули, что это заниженная цифра.

Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru